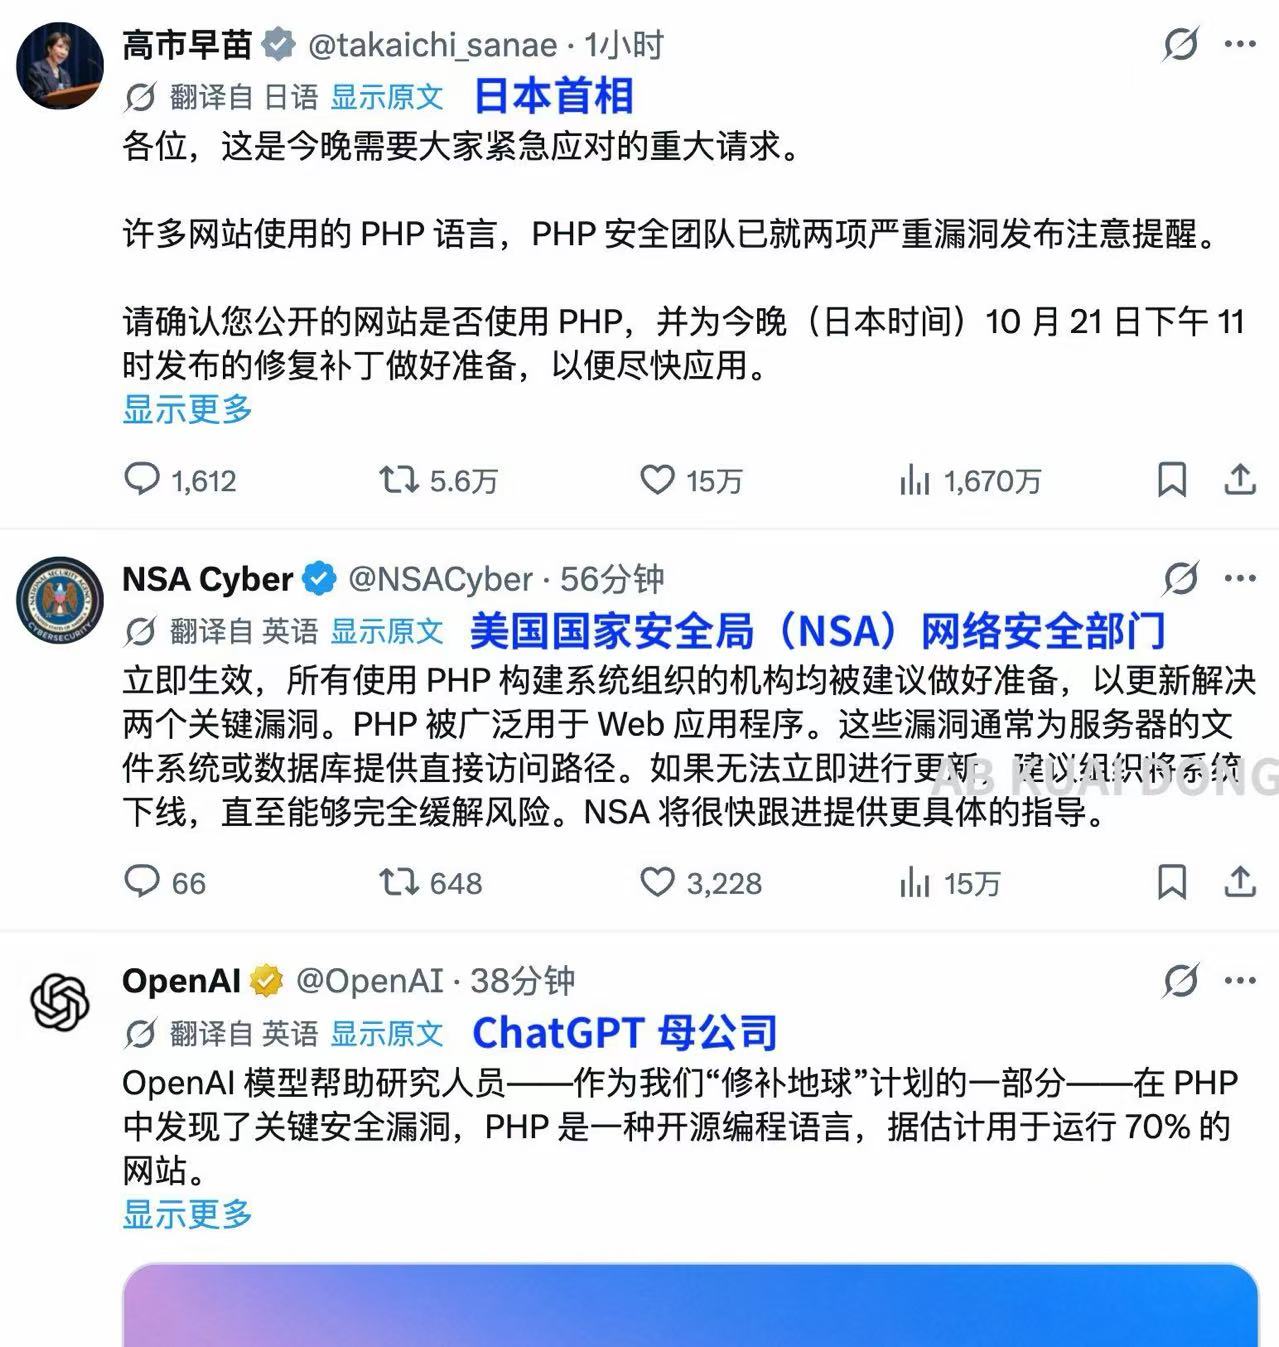
ME News 消息,10 月 22 日(UTC+8),据 BBC、IT 之家等媒体报道,PHP 被曝存在两个严重安全漏洞,漏洞合称 PHP2Shell,编号分别为 CVE-2026-109618 和 CVE-2026-109619,CVSS 评分均为 9.2,攻击者无需身份验证即可远程执行代码。PHP 是支撑全球约 70% 网站的开源编程语言,漏洞一旦被利用,攻击者可篡改网站内容、窃取敏感数据甚至接管服务器。
这两个漏洞均由 AI 发现。安全公司 Calif 借助 OpenAI 的 GPT-5.6 Sol 模型找到其中一个漏洞,谷歌旗下安全公司 Wiz 独立发现并上报了另一个关联漏洞。Wiz 称,这是迄今为止 AI 发现的最严重漏洞。OpenAI 表示,此次发现属于其"修补地球"计划,相关方已在公开披露前协调修复约两个月。
由于漏洞信息被提前泄露,PHP 基金会将原定 10 月 22 日的补丁提前至北京时间 10 月 21 日 22:00 发布,修复版本为 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35。多国随即采取紧急措施:荷兰下线了数字身份系统和议会网站,芬兰部分政府服务暂停,日本 niconico 和 pixiv 进入紧急维护,日本首相高市早苗公开呼吁各方尽快确认并应用补丁。美国国家安全局(NSA)网络安全部门建议,无法立即更新的机构应将系统下线,直至风险完全缓解。(来源:ME News)