OpenClaw正在从“一个人养一只龙虾”,变成可以让多人进入同一任务、继承同一上下文的协作环境,这已经接近AI时代的新型工作台,而不只是聊天机器人。
文章作者、来源:ME News
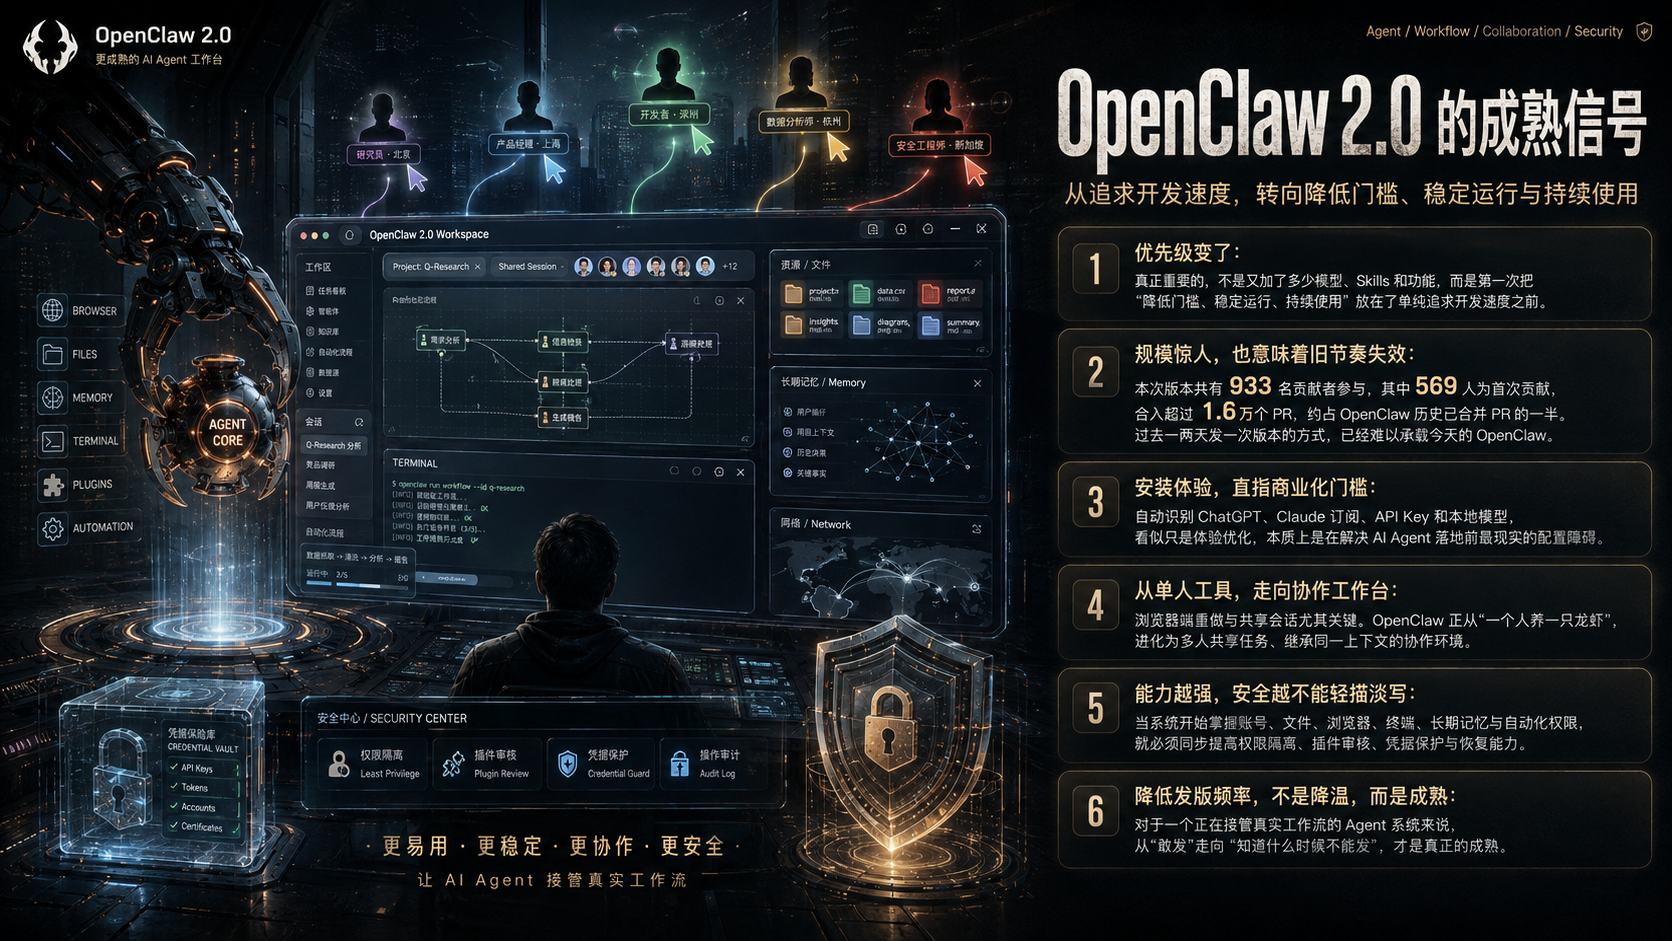
TL;DR
- OpenClaw 2.0真正重要的地方,不是又增加了多少模型、Skills和功能,而是项目第一次明确把“降低门槛、稳定运行、持续使用”放到了单纯追求开发速度之前。
- 这次版本由933名贡献者参与,其中569人是首次贡献,合入超过1.6万个PR,约占OpenClaw历史全部已合并PR的一半。规模惊人,但它同时暴露了另一个事实:过去那套一两天发一次版本的开发方式已经无法承载今天的OpenClaw。
- 自动识别ChatGPT、Claude订阅、API Key和本地模型,看起来只是安装体验优化,实际上是在解决AI Agent最现实的商业化障碍——不是模型不够聪明,而是用户在真正开始工作之前要配置太多东西。
- 浏览器端重做和共享会话尤其值得重视。OpenClaw正在从“一个人养一只龙虾”,变成可以让多人进入同一任务、继承同一上下文的协作环境,这已经接近AI时代的新型工作台,而不只是聊天机器人。
- OpenClaw越强,安全问题就越不能轻描淡写。它掌握账号、文件、浏览器、终端、长期记忆和自动化权限,一旦降低使用门槛,就必须同步提高权限隔离、插件审核、凭据保护和恢复能力。
- OpenClaw接下来继续降低发版频率,并不意味着项目失去活力。恰恰相反,对于一个正在接管真实工作流的Agent系统来说,从“敢发”走向“知道什么时候不能发”,才是真正的成熟。
OpenClaw终于踩下了刹车
如果只看版本号,OpenClaw 2.0也就是v2026.8.1。但如果看它过去几个月的发展节奏,这个版本的意义远远大于一次普通升级。
OpenClaw官方把2026年7月13日发布的v2026.7.1定义为上一轮重要版本。此后虽然出现过修正版和测试版本,但新的正式大版本迟迟没有到来。对于其他软件,六七周并不算长;对于OpenClaw,却近乎反常。团队自己的统计是,在此前230天里,它一共发过106个版本,大部分版本之间只隔一两天。粗略计算,相当于平均约2.2天就更新一次。到了2.0,这台高速旋转的机器突然慢了下来。
为什么?
不是因为没人写代码。恰恰相反,是代码太多了。
OpenClaw 2.0有933名贡献者参与,其中569人第一次参与项目,超过1.6万个PR进入这个版本,约占项目历史全部已合并PR的一半。也就是说,发版速度虽然下降,开发吞吐量却继续暴涨。团队最后承认,过去那种高速迭代已经让底层架构和发布流程开始跟不上开发规模,于是他们没有继续把新功能一批批塞出去,而是连产品基础和发布机制一起重做。
这是我认为OpenClaw 2.0最值得关注的信号。
一个技术项目早期最怕没人用,所以速度就是一切;当大量用户真正把它接进邮箱、Telegram、Slack、浏览器、代码仓库乃至家庭设备之后,事情就反了过来。此时最危险的已经不是“一个功能晚两天上线”,而是一个看似普通的升级让现有工作流突然失灵。
OpenClaw开始支付成长的代价,也开始接受成长之后必须遵守的规则。
这次升级真正瞄准的是“第一公里”
很多人会把OpenClaw 2.0概括成一次功能大爆炸。但如果沿着官方给出的叙事往下看,会发现它真正想解决的问题其实非常朴素:怎么让一个第一次安装OpenClaw的人,尽快进入第一场真正有用的对话。
过去Agent产品有一个很尴尬的现象。模型能力已经足以让人惊讶,但在惊讶发生之前,用户可能先被OAuth、API Key、Provider、Gateway、模型名称、权限、环境变量和本地运行环境劝退。
对于开发者,这些叫配置;对于普通用户,它们都叫摩擦。
所以OpenClaw 2.0开始主动读取用户已经拥有的东西:已有的ChatGPT或Claude订阅登录、API Key,以及Ollama、LM Studio等本地模型环境。很多原来必须在第一次安装时完成的配置被简化或者后置,剩下的问题甚至可以在进入OpenClaw之后直接通过对话继续完成。
这看起来没有“新增一个更强模型”那么刺激,却可能比新增十个模型更重要。
因为到了2026年,AI Agent真正稀缺的已经不只是推理能力,而是从“我想试试”到“它已经替我工作”之间的转化率。模型厂商可以不断提高benchmark,但如果一个用户需要看四篇教程、复制三个Token、理解两个权限体系才能让Agent第一次工作,产品依然停留在技术爱好者市场。
OpenClaw这次是在砍掉这一段距离。
更值得注意的是,它并没有要求用户必须押注某一家模型公司。ChatGPT、Claude、API模型、本地模型都可以成为OpenClaw下面的动力来源。这种“模型中立”过去主要是工程师喜欢的开放性,现在开始变成一种真正的产品优势:用户不必因为换模型,就连自己的自动化、记忆、渠道和工作流一起推倒重来。
模型可以换,真正值钱的是留在上面的上下文和工作方式。
浏览器重做之后,它开始像一个工作入口
OpenClaw团队说,浏览器是大多数用户第一次遇到OpenClaw、第一次和自己的Claw说话的地方。这个判断很重要,因为它意味着项目正在重新理解自己的入口。
以前OpenClaw很容易被理解成“一个能够接很多模型、很多工具和聊天渠道的Agent框架”。这种定义没有错,但天然属于开发者语言。2.0开始试图把复杂能力压缩到一个更普通的界面里:打开浏览器,看到对话,继续之前的工作,查看任务进度,需要时审批操作,再去管理文件、设置和会话。
官方发布说明里甚至已经出现一些非常像成熟工作软件的能力:历史对话搜索、持久化任务进度卡片、会话分组、互动式结果和Dashboard、结构化提问、会话分支、可编辑的等待队列,以及跨Web和原生客户端持续跟踪同一个任务。
这些功能单独拿出来都不震撼,放在一起却会改变OpenClaw的形态。
因为真正的Agent使用并不是“问一句,答一句”。一个Agent可能执行几十分钟,调用多个工具,中间需要人批准,后来又要修改方向,再过几个小时回来继续。如果软件仍然只是一条聊天流,任务越复杂,体验反而越混乱。
所以浏览器重做的本质,是OpenClaw开始承认一个现实:Agent不是Chatbot升级版,它需要自己的工作界面。
未来真正有价值的AI界面,可能既不像传统SaaS,也不像今天的聊天框。它更像聊天、任务管理器、文件系统、审批中心和操作台被揉在一起,而自然语言只是最上面那层入口。
OpenClaw 2.0已经明显往这个方向走了。
从单人助手到多人协作,OpenClaw的边界变了
如果说安装优化解决的是用户能不能进来,那么共享会话解决的是OpenClaw能不能从个人工具继续往组织里走。
过去一个Agent知道什么、做过什么,基本绑定在用户自己的会话里。一旦工作需要交给另一个人,最麻烦的问题不是把文件发过去,而是怎么把“事情为什么做到这里、前面试过什么、Agent当前理解了什么”一起交过去。
传统办公软件靠文档、聊天记录和会议解决上下文传递,代价极高。Agent如果仍然需要人工重新解释一遍,那它在协作层面并没有真正改变生产关系。
OpenClaw 2.0加入共享会话后,多个人可以进入正在运行的任务,查看进度、参与或者接手,同时保留已有上下文。官方甚至明确表示,他们已经在内部用这种方式共同开发OpenClaw本身。新版还加入了共享Gateway档案、在线状态、会话归属、成员权限和不同操作角色。
这一步的想象空间比“多人聊天”大得多。
当AI真正承担工作之后,未来公司里交接的单位可能不再只是一份文档、一个Jira任务或者一串Slack消息,而是一个仍然活着的Agent Session。前一个人离开,后一个人进入,模型、工具调用记录、文件状态和任务目标继续存在。
这时Agent才真正开始接近“数字工作现场”。
当然,OpenClaw目前还远没有成熟到可以被描述成企业操作系统。官方发布说明自己也写得很清楚:新的团队角色属于协作控制,并不等同于面对恶意租户的安全隔离。换句话说,多人可以一起工作,不代表企业就应该把互不信任的用户全部塞进一个Gateway。
这种克制反而值得肯定。功能边界可以扩张,安全边界不能靠想象。
933名开发者和1.6万个PR:繁荣也是一次压力测试
截至2026年8月底,第三方GitHub统计显示,OpenClaw主仓库已经接近38.8万Star、约8.15万Fork,位于GitHub历史头部项目之列。Star当然不等于活跃用户,更不等于收入,但对于一个不到一年历史的开源Agent项目,这个开发者注意力规模已经很难再用“小众工具”解释。
933名贡献者进入一个版本,同样是双刃剑。
它证明OpenClaw已经形成了极强的社区开发能力:一个团队想支持几十种通信渠道、不同操作系统、云端节点、本地模型、主流API、浏览器控制、Skills和插件,如果完全靠一家公司的封闭团队推进,成本会极其惊人。开源社区把这个成本拆散了,也让OpenClaw天然更容易追上碎片化的真实需求。
但社区越大,代码越多,“有人贡献”就越不等于“可以立即发布”。
一个1.6万个PR级别的版本需要面对的已经不是简单的代码审查,而是升级兼容、状态迁移、插件依赖、数据库完整性、原生客户端同步、权限变化以及无数过去版本积累下来的边缘情况。尤其是OpenClaw 2.0把会话和状态进一步转向SQLite等持久化体系,还存在明确的破坏性迁移和插件SDK迁移要求,一旦发布流程失控,问题影响的不是一个按钮,而可能是用户长期积累的任务和记忆。
所以1.6万个PR最值得看的,不是数字有多夸张,而是OpenClaw还能不能把如此庞大的社区产能转化成可预测的软件质量。
这会成为它下一阶段最硬的一场考试。
安全不是附加题,而是OpenClaw能否继续向前的前提
OpenClaw有一个很诱人的产品逻辑:越了解你、权限越高、接入的软件越多,它就越有用。
可惜安全风险遵循完全相同的曲线。
一个能够读取邮件、操作浏览器、调用终端、访问云服务、长期保存记忆并自动执行任务的Agent,一旦判断错误或者被恶意内容诱导,损失不会停留在“生成了一段错误答案”。
今年2月,Snyk对ClawHub和skills.sh合计3984个Agent Skills进行扫描,报告称其中13.4%、即534个存在至少一个严重级别安全问题;如果把全部严重程度计算在内,36.82%、即1467个Skill存在至少一个安全缺陷。研究还确认了76个恶意Payload,涉及凭据窃取、后门和数据外泄等问题。这个结果针对的是更广泛的Agent Skills生态,并不能简单等同于“OpenClaw本身不安全”,但它足以说明一个事实:当Skill能够继承Agent权限时,插件生态已经变成真正的软件供应链。
微软安全团队今年2月对OpenClaw也给出了相当严厉的风险判断,建议企业如果评估这类自托管Agent,应使用独立虚拟机或专用设备,并采用专门、低权限的账号和凭据。微软强调的核心风险,是“不可信代码”和“不可信指令”最终会进入同一个拥有真实凭据的执行环境。
因此,OpenClaw 2.0里的很多安全功能其实比那些更显眼的新模型更重要:敏感凭据可以通过遮罩界面请求而不进入普通聊天上下文;插件安装前展示来源、版本和能力;任意可执行来源需要额外确认;团队可以限制Agent、会话和操作范围;记忆能够追踪来源并删除特定派生内容;数据库增加快照和恢复机制。
这些变化说明OpenClaw已经意识到,Agent产品的竞争力不只是“能做多少事”,还包括“做错事以后损失有多大,以及能不能恢复”。
而且越是降低安装门槛,这个问题越紧迫。因为当产品从极客走向普通用户之后,不能再默认每个人都理解Shell权限、Token泄露、提示词注入或者供应链攻击。
易用性降低了用户的认知成本,也就要求产品承担更多安全责任。
从两天一更到主动降频,这不是保守,而是成熟
7月底,在OpenClaw 2.0真正发布之前,项目其实已经提前释放了一个很清晰的信号:它开始建设Extended-Stable长期稳定发布通道,并公开Maturity Scorecard,希望最终走向正式LTS。
官方当时给出的理由很直接——OpenClaw正在被个人和企业用于越来越关键的工作,因此稳定版本需要更长支持期,安全和可靠性修复应该能够回补,而不是逼所有人永远追最新版本。项目还提出,希望成熟功能拥有真正的端到端测试,并把稳定功能的端到端测试覆盖目标放到90%以上。
把这件事和2.0近七周的停顿放在一起看,逻辑就很清楚了。
OpenClaw正在从互联网产品常见的“快速试错”文化,转向基础设施必须接受的纪律。
对于普通App,版本更新失败,大不了某个页面打不开;对于拥有邮件权限和自动化任务的Agent,升级失败可能意味着定时任务漏执行、会话迁移异常、凭据失效,甚至错误操作真实账户。能力越强,版本的爆炸半径越大。
因此,两天一更在早期是速度优势,到了今天却可能成为风险。
真正成熟的软件并不是更新得慢,而是知道哪些改动可以马上发,哪些必须经过足够测试,哪些用户应该留在稳定通道,哪些实验能力根本不应该默认打开。
OpenClaw官方已经明确表示,未来会继续降低发布频率。我的判断是,这不会削弱项目,相反,它可能决定OpenClaw能不能真正进入下一阶段。
OpenClaw 2.0之后,真正的竞争才开始
OpenClaw在7月已经正式进入基金会治理阶段。OpenClaw Foundation是一家美国501(c)(3)非营利组织,项目仍保持MIT许可,并把“开放、独立、模型中立”作为长期目标。基金会甚至把自己的定位描述为AI世界的“瑞士”:不绑定一家模型实验室,让不同模型和基础设施可以接入同一套Agent体系。
这可能恰好是OpenClaw最有意思的位置。
在大模型能力越来越接近、用户频繁切换GPT、Claude、本地模型和专业模型的时代,最有价值的控制点未必永远属于模型本身。谁保留用户的长期记忆,谁管理工具权限,谁连接邮箱、浏览器、文件和设备,谁承载持续运行的工作流,谁就有可能成为模型之上的那层操作环境。
OpenClaw想争的,正是这一层。
但这条路绝没有“开源所以必胜”这么简单。大模型厂商自己也会继续扩大Agent能力,操作系统厂商掌握设备入口,企业软件巨头掌握身份体系和工作数据。OpenClaw的优势是开放、中立、可自托管以及惊人的社区速度;它的弱点同样明显:生态越开放,质量越难统一;权限越自由,安全治理越复杂;功能越多,维护成本越高。
所以2.0之后最值得观察的,不是OpenClaw下一次能不能再塞进两万个PR,而是三个问题:新用户是否真的更容易完成第一次有效任务,老用户升级之后是否足够稳定,以及多人、自动化和插件体系扩大之后,安全事故能否被控制在可以接受的范围内。
如果这三个问题解决不了,38万Star也可能只是一个极其壮观的技术实验。
如果解决了,情况就完全不同。
OpenClaw可能逐渐证明,个人AI真正需要的未必是又一个拥有自己模型、自己云端和自己围墙的超级App,而是一层能够让不同模型进入,同时由用户自己掌握记忆、工具、数据和工作流的开放Agent环境。
所以OpenClaw 2.0真正值得记住的数字,也许最终不是933名开发者,不是1.6万个PR,甚至不是近七周的等待。
而是106个版本之后,这个曾经习惯不断踩油门的项目,第一次认真学习怎样使用刹车。
对于一个正在获得越来越多真实世界权限的AI Agent来说,这可能比跑得更快重要得多。
参考资料
- Hannes Rudolph. OpenClaw 2.0, Accidentally. OpenClaw Blog, 2026-08-30. (OpenClaw)
- OpenClaw Foundation. v2026.8.1 (AKA OpenClaw 2.0) Release Notes. OpenClaw Docs, 2026. (OpenClaw)
- OpenClaw Foundation. OpenClaw v2026.7.1 Release Notes. OpenClaw Docs, 2026-07-13. (OpenClaw)
- Kevin Lin. On the Road to LTS: Extended-Stable Releases and the Maturity Scorecard. OpenClaw Blog, 2026-07-30. (OpenClaw)
- Dave Morin, Peter Steinberger. Introducing the OpenClaw Foundation. OpenClaw Blog, 2026-07-08. (OpenClaw)
- Luca Beurer-Kellner et al. ToxicSkills: Agent Skills Supply Chain Compromise. Snyk, 2026-02-05. (Snyk)
- Microsoft Security. Running OpenClaw Safely: Identity, Isolation, and Runtime Risk. Microsoft Security Blog, 2026-02-19. (Microsoft)
- Star History. openclaw/openclaw GitHub Star History. 数据截至2026-08-29. (Star History)