「蠕虫病毒」正在巴西通过 WhatsApp 传播银行木马病毒,其攻击目标为加密货币钱包和金融登录信息。
文章作者:Brian Quarmby
文章来源:Cointelegraph
文章编译:Chang
巴西的加密货币持有者被提醒注意一场复杂的黑客攻击活动,该活动包括通过 WhatsApp 消息传播的蠕虫病毒和银行木马程序。
根据 Trustwave 网络安全研究团队 SpiderLabs 的一份新报告,名为「Eternidade Stealer」的银行木马程序正在通过 WhatsApp 等即时通讯应用进行传播,例如虚假政府项目、送货通知、来自朋友的消息以及欺诈性投资团体。
Spiderlabs 的研究人员 Nathaniel Morales、John Basmayor 和 Nikita Kazymirskyi 表示,「WhatsApp 仍然是巴西网络犯罪生态系统中最常被利用的通信渠道之一。在过去的两年里,威胁者不断改进他们的策略,利用该平台的巨大影响力来传播银行木马程序和信息窃取软件。」
用通俗易懂的话来说,点击 WhatsApp 中的蠕虫链接会引发连锁反应,使受害者同时感染蠕虫病毒和银行木马程序。
该病毒会窃取账户并获取受害者的联系人列表。它利用智能过滤技术忽略企业联系人和群组,从而更高效地锁定单个联系人。
与此同时,银行木马程序会自动下载到受害者的设备上,并在后台部署 Eternidade Stealer,该程序能够扫描巴西多家银行、金融科技公司或加密货币交易所和钱包的 财务数据和登录信息。
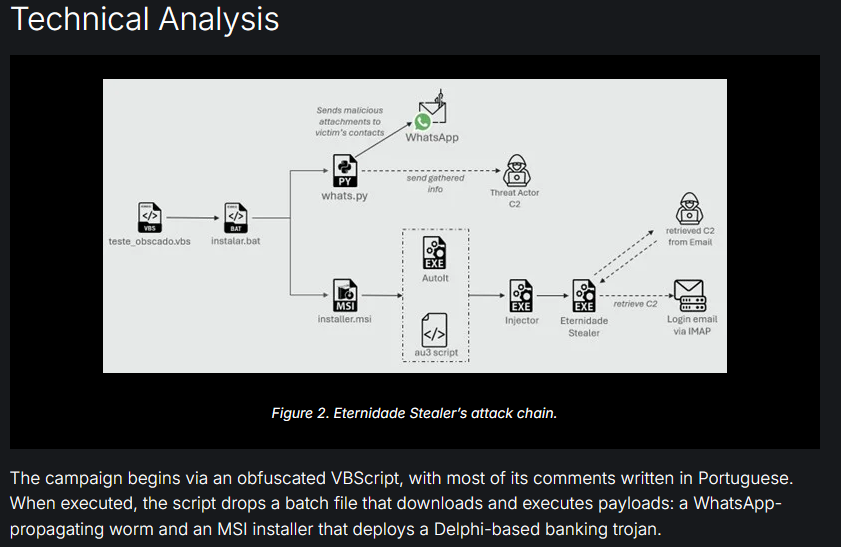
来源:SpiderLabs
该软件还采用了一种巧妙的方法来逃避检测或关闭。它没有固定的服务器地址,而是利用预先设置的 Gmail 帐户通过电子邮件检查新指令。这使得黑客可以通过发送新邮件来更改指令。
报告指出「该恶意软件的一个显著特点是,它使用硬编码的凭据登录电子邮件帐户,并从中获取其 C2 服务器地址。这是一种非常巧妙的更新 C2 服务器、保证持久性以及规避网络层面检测或清除的方法。如果恶意软件无法连接到电子邮件帐户,它会使用硬编码的备用 C2 地址。」
根据加密货币分析平台 Chainalysis 的数据,巴西是拉丁美洲加密货币采用率最高的国家,并在该公司发布的 2025 年全球加密货币采用率指数前 20 名中 排名第五。
该指数基于各国对不同类型加密服务的使用情况,并考虑了其他因素,包括人口规模和购买力。
如何确保安全
建议 WhatsApp 等应用程序的用户谨慎对待收到的任何链接,即使是来自可信联系人的链接也不例外。
一个有用的策略是使用另一个应用程序向他们发送消息,以确认链接是否安全,并对突然发送且上下文有限的链接保持警惕。
保持软件更新还可以帮助人们免受针对旧版本的潜在漏洞的侵害,而防病毒软件也有助于发现问题。
如果有人遭遇黑客攻击,必须立即冻结所有可能访问银行和加密货币服务的入口以止损。追踪资金流向也有助于交易所、研究人员或监管机构追踪资产去向,从而有可能冻结黑客的钱包。