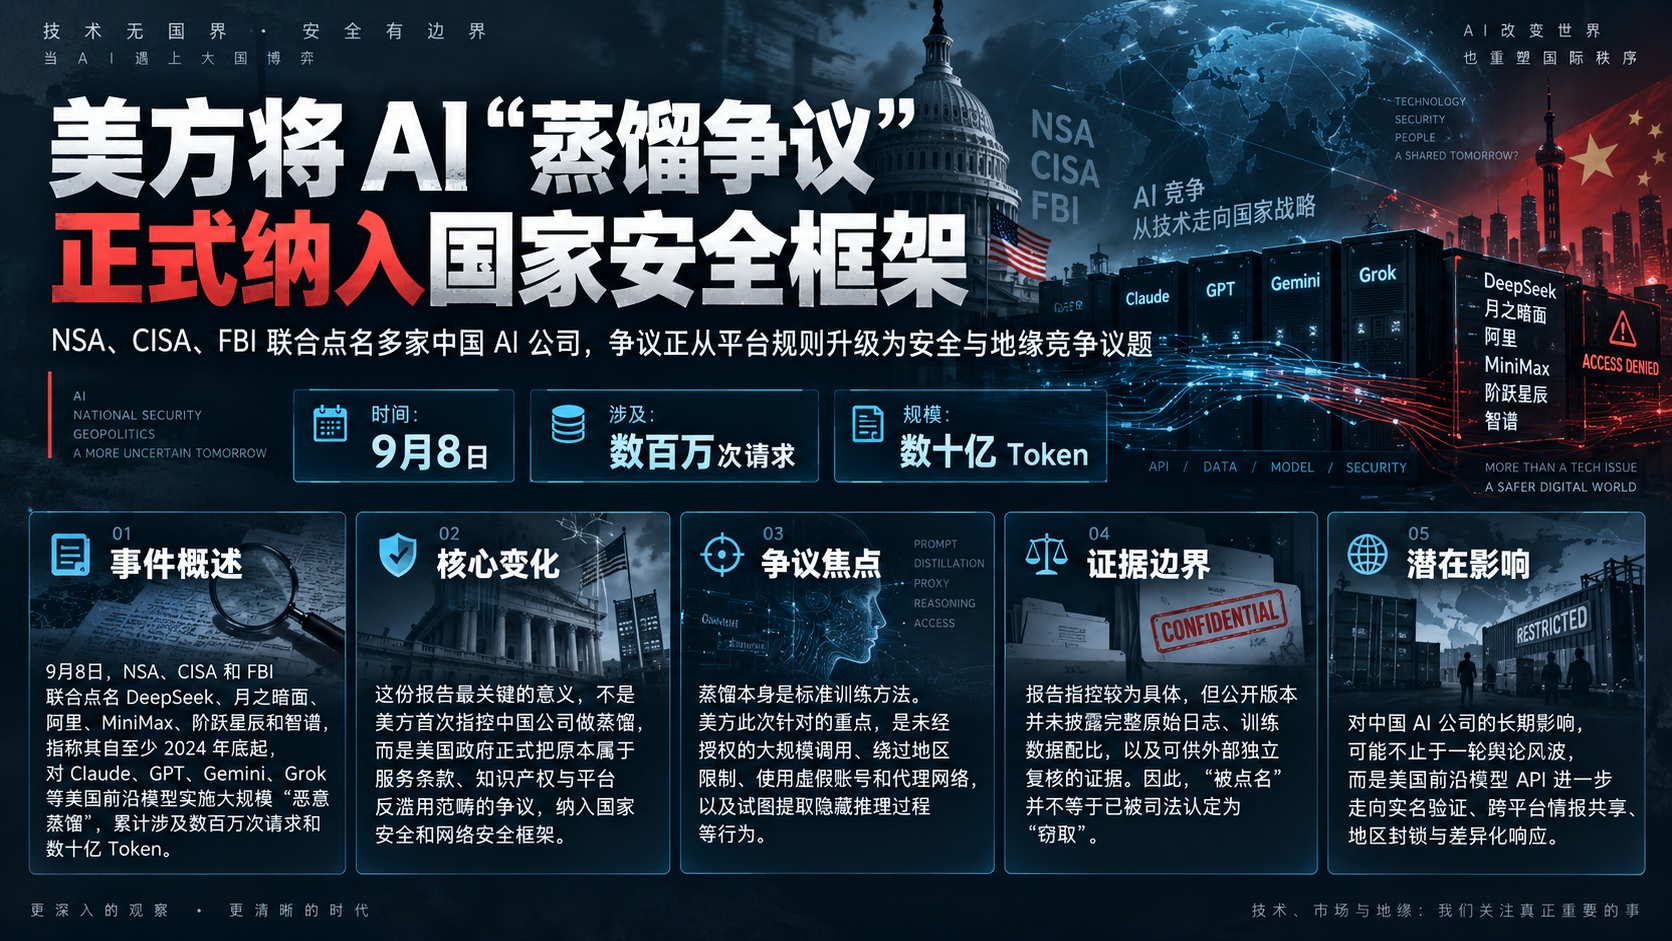
这份报告真正重要的地方,不是美国第一次指控中国公司做蒸馏,而是美国政府正式把原本属于服务条款、知识产权和平台反滥用范畴的争议,纳入国家安全和网络安全框架。
文章作者、来源:ME News
TL;DR
- 9月8日,NSA、CISA和FBI联合点名DeepSeek、月之暗面、阿里、MiniMax、阶跃星辰和智谱,指称其自至少2024年底起,对Claude、GPT、Gemini、Grok等美国前沿模型实施大规模“恶意蒸馏”,累计涉及数百万次请求和数十亿Token。
- 这份报告真正重要的地方,不是美国第一次指控中国公司做蒸馏,而是美国政府正式把原本属于服务条款、知识产权和平台反滥用范畴的争议,纳入国家安全和网络安全框架。
- 蒸馏本身是标准训练方法。美方此次针对的是未经授权的大规模调用、绕过地区限制、使用虚假账号和代理网络,以及试图提取隐藏推理过程等行为。
- 报告的指控很具体,但公开版本没有披露完整原始日志、训练数据配比和可供外部独立复核的证据,因此“被点名”不等于已经司法认定“窃取”。
- 对中国AI公司的长期影响,可能不是一轮舆论风波,而是美国前沿模型API进一步走向实名验证、跨平台情报共享、地区封锁和差异化响应。
一、这不是普通的“抄作业”争论
9月8日发布的联合网络安全公告,把六家中国公司逐一列名,并给出了模型级别的指控。DeepSeek被指在R1、V3训练中使用Claude、Gemini、GPT和Grok多款模型生成的数据;月之暗面被指用Claude Fable 5数据训练Kimi K3、用GPT-4o数据训练Kimi K2。报告还称,阿里、MiniMax、阶跃星辰和Z.AI(智谱)分别针对代码、Agent、强化学习、SFT和链式推理能力进行蒸馏,其中Z.AI被指在2026年中以前蒸馏了数十亿Token的GPT-5.5和Claude Opus 4.8数据。
更关键的是美国给这件事换了一个制度坐标。报告把相关行为映射到MITRE ATLAS攻击框架,用“防御规避”“收集”“外传”等网络安全术语描述虚假账户池、第三方API聚合商、灰色“中转站”、自动清洗元数据和跨路径切换。我的判断是,美国正在重新划定前沿模型的安全边界:过去网络安全重点保护服务器、数据库和源代码,现在连“通过接口系统性获取模型能力”也开始被视为需要防御的资产。
但必须把事实和指控分开。报告写的是“likely with Chinese government awareness”,即“可能在中国政府知情情况下”,并不等于已经证明相关行动由中国政府直接组织;公开报告虽然列出了大量模型和操作手法,却没有给出足以让外部研究者完整复核的原始证据链。路透社9月8日报道称,中国驻美使馆当时未立即回应这一轮新指控。现阶段最准确的写法仍然是“美国政府指控”,而不是把指控提前写成判决。(Reuters)
二、为什么是现在:从厂商封号到国家安全定性
时间线其实很清楚。2026年2月,Anthropic公开称DeepSeek、月之暗面和MiniMax通过约2.4万个虚假账号,与Claude产生超过1600万次交互;同月,OpenAI提交给美国国会的备忘录称,其观察到的大多数对抗性蒸馏活动来自中国,并称发现与DeepSeek员工有关的账号研究绕过访问限制、通过第三方路由器隐藏来源。4月23日,白宫科技政策办公室又发布NSTM-4,题目直接就是“美国AI模型的对抗性蒸馏”,政府表态由此从企业投诉上升为国家科技政策。(Anthropic)
9月8日,Google威胁情报团队进一步披露,针对其模型的蒸馏攻击规模和复杂度继续上升,已经经常观察到协调行动,其中一些超过1亿条提示词。这里不能把Google的“1亿条”直接算到这六家中国公司头上,因为Google并未如此归因;但它至少说明,大规模模型抽取已经从个别厂商的商业纠纷,演变成整个闭源前沿模型行业共同面对的安全问题。(Google Cloud)
所以这份三机构公告真正完成的是“定性升级”:先由模型公司封号、谈服务条款,再由白宫写入政策文件,最后由NSA、CISA和FBI整理成可执行的网络安全防御手册。考虑到美中还计划在9月中旬讨论AI安全、两国领导人预计月底会面,这份报告当然带有很强的政策信号,但把它简单解释成“会前施压”也低估了过去半年已经形成的制度链条。(Reuters)
三、美国真正担心的,是研发成本曲线被改写
蒸馏之所以敏感,是因为前沿模型的经济结构极不对称。领先公司承担预训练、数据治理、强化学习、安全评测和算力基础设施的高额固定成本,而追赶者如果能够用相对低廉的API调用,批量获得高质量答案、评分规则、代码范式和推理样本,就可能把一部分研发固定成本转化为可采购的数据成本。对领先者来说,竞争对手不是简单“使用产品”,而是在拿产品本身当生产资料。
DeepSeek-V3技术报告披露,其正式训练共使用约278.8万H800 GPU小时,按每GPU小时2美元计算约557.6万美元,同时也明确说明,这个数字不包含前期研究、架构和算法消融实验等成本;V3的预训练规模则达到14.8万亿Token。美国联合公告据此进一步声称,557.6万美元并不能反映“大规模恶意蒸馏”带来的真实数据成本。这个质疑有其经济逻辑,但不能反过来把中国模型近两年的进步全部解释成“复制”。没有基础模型、训练基础设施、后训练工程和评测体系,单纯堆积教师模型答案并不会自动产出一个有竞争力的前沿模型。(arXiv)
这也是美方报告最需要谨慎解读的地方。报告宣称蒸馏已经成为这些公司的“核心而非补充”开发策略,这是非常强的因果判断;但在训练数据构成、消融实验和内部研发记录没有公开的情况下,外部很难准确拆分一个模型的能力究竟有多少来自预训练创新、多少来自强化学习、多少来自合成数据,又有多少来自竞争对手输出。可以成立的判断是,未经授权的大规模蒸馏会降低追赶者获得高质量训练信号的成本;不能由现有公开证据直接推出的结论,则是“中国前沿模型的追赶主要靠蒸馏”。
四、真正的后果:AI API开始出现“半导体式管制”逻辑
联合公告给美国AI公司的建议相当具体:加强身份验证和异常流量识别,监控新账号一上来就跑满额度、全天候无人工节奏的调用,实行速率限制和更完整的输入输出遥测,并在模型商、云平台与API聚合商之间共享基础设施和行为指标。更值得注意的一条,是对高置信度的可疑蒸馏流量不一定直接封禁,而可以悄悄降低回答质量、减少推理深度,甚至切换到能力更弱的模型,同时不告知被怀疑的用户。
这意味着美国AI产业的访问控制正在从“账号管理”走向“能力管理”。如果这套体系继续强化,第三方聚合器、海外云端点、代理转发和跨区支付都会成为重点风控对象,API实名、企业KYC、来源追踪和跨公司黑名单的权重都会上升。它未必马上变成法律意义上的新出口管制,但逻辑越来越接近芯片管制:不是阻止一块GPU出境,而是尽量阻止最先进模型的能力通过API被低成本、系统性地搬走。
这种防守也有代价。过度依赖流量模式和行为归因,可能误伤正常的大规模评测、学术研究、Agent应用和企业自动化;跨公司共享IP、账号及行为指标,也会带来隐私、竞争和误判问题。更现实的长期结果,可能是中美AI生态进一步分叉:中国公司会更重视国产算力、自生成合成数据、开放权重模型和自博弈训练,美国公司则会把闭源模型的访问权本身当作战略资源经营。
五、对中国AI公司,最需要补的不是公关,而是“能力来源可证明”
这件事对中国公司的影响不会停在技术圈。路透社9月3日报道称,月之暗面已秘密提交香港IPO申请,目标融资约30亿美元,估值约500亿美元,并与微软、亚马逊和Google讨论托管Kimi K3的收入分成合作;报道同时提到,月之暗面否认此前Anthropic关于蒸馏的指控。对于任何准备进入资本市场、国际云平台和大型企业采购体系的模型公司,训练数据来源、API授权、第三方数据供应链和模型能力来源,都会越来越像财务内控一样成为尽调问题。(Reuters)
因此,中国AI行业真正应该从这份报告里读到的,既不是“美国又在打压”,也不是“蒸馏本来就常见,所以没有问题”。蒸馏当然是标准技术,但如果训练数据来自违反服务条款的大规模账号池、地区限制绕行和隐藏来源的代理网络,那么争议核心已经从算法方法转向获取方式。最有效的回应不是口头争辩,而是建立可审计的数据血缘,保留API与数据采购授权,区分内部合法蒸馏与外部模型输出使用,并完善模型卡、训练合规记录和第三方评估。
六、结论:AI竞争进入“能力来源也要被审计”的阶段
截至2026年9月9日,这份报告还不是法院判决,也没有证明所有被点名公司的所有模型都依赖未经授权的蒸馏;但它已经是一个清晰的政策拐点。美国正在把前沿模型输出从普通数字服务提升为战略技术资产,把批量查询从商业反滥用问题提升为国家安全问题,并试图通过政府、模型厂商、云平台和API渠道建立联合防线。
这也意味着,中美AI竞争的评价标准正在改变。过去市场盯着参数量、Benchmark和推理价格,接下来还要看模型能力从哪里来、训练数据是否可解释、访问链路是否合规,以及在失去对手API之后能否独立迭代。对于投资者和产业观察者而言,这甚至比一次榜单胜负更重要:真正有持续价值的模型公司,不只是能把分数做高,还必须证明自己的能力来源经得起审计、研发体系经得起断供、商业模式经得起全球合规审查。
引用与资料来源
- National Security Agency, Cybersecurity and Infrastructure Security Agency, Federal Bureau of Investigation. China-Based Artificial Intelligence Companies Conducting Industrial-Scale Distillation Campaigns Against U.S. AI Companies. Joint Cybersecurity Advisory, September 8, 2026.
- Anthropic. Detecting and Preventing Distillation Attacks. February 23, 2026. (Anthropic)
- OpenAI. Updated Stakes for American-Led, Democratic AI. Memorandum to the U.S. House Select Committee on Strategic Competition between the United States and the Chinese Communist Party, February 12, 2026. (OpenAI CDN)
- Google Threat Intelligence Group. GTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI. September 8, 2026. (Google Cloud)
- White House Office of Science and Technology Policy. NSTM-4: Adversarial Distillation of American AI Models. April 23, 2026. (The White House)
- DeepSeek-AI et al. DeepSeek-V3 Technical Report. arXiv:2412.19437, December 2024. (arXiv)
- Reuters. US accuses Chinese AI firms of ‘malicious’ copying of AI technology. September 8, 2026. (Reuters)
- Reuters. Chinese AI firm Moonshot files confidentially for Hong Kong IPO, sources say. September 3, 2026. (Reuters)