一场假面试,牵扯出一条从终端到企业的攻击链。
文章作者、来源:慢雾科技 SlowMist
9 月 18 日,日本警察厅联合国家网络统筹室,以及美国 FBI、美国国防部网络犯罪中心、澳大利亚信号局/网络安全中心、德国联邦情报局和联邦宪法保卫局,六方一起发了份联合报告,主角是一个朝鲜背景的黑客组织——WaterPlum(又称"Contagious Interview",直译"伪装面试")。
Contagious Interview 这一攻击活动此前已被多家国际安全厂商追踪多年,常被认为与朝鲜的 Lazarus Group 存在关联,这次是日本警方首次以官方名义、联合多国机构披露本国的具体案例和缴获证据。
【点击查看报告】
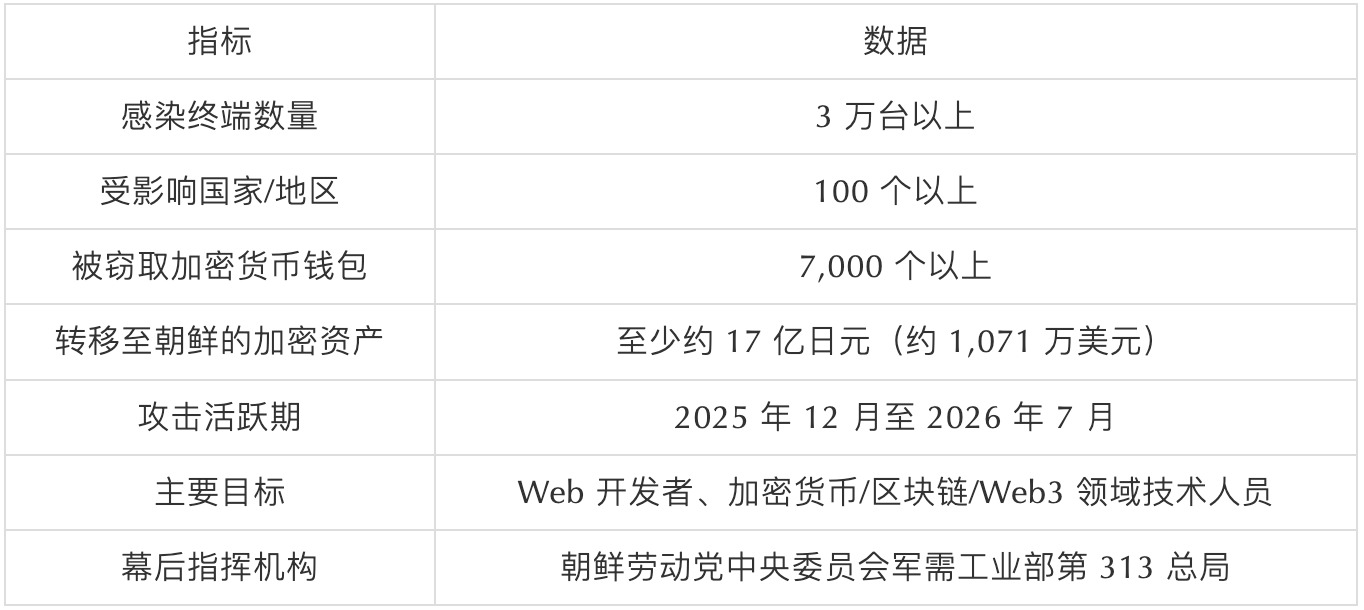
核心数据
攻击是怎么发生的
WaterPlum 的套路核心其实不复杂:冒充招聘方。

第一步:诱饵投放
WaterPlum 会在社交媒体、招聘网站、零工平台、自由职业者市场上主动联系 IT 技术人员,尤其盯上 Web 开发者和加密货币/区块链圈的工程师。伪装身份可以是 AI 公司、加密资产公司、NFT 项目方,也可以是猎头。
第二步:技术面试陷阱
接触到目标之后,套路一般是这样:约你参加一场"技术面试",或者给你一个编程测试题。做题过程中,对方会让你从 GitHub 之类的代码仓库下载一个"项目文件",理由通常是"帮忙修一下这个视频会议工具的 bug",或者"按这个模板把测试题做完"。
这个文件,往往就是恶意程序。
第三步:恶意软件部署
警方在报告里点名了几款相关的恶意软件:BeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffle。
值得一提的是,有一款叫 StoatWaffle 的恶意软件会伪装成区块链相关的项目仓库,专门通过一个叫.vscode/tasks.json 的 VS Code 配置文件来自动执行代码。也就是说,你只要打开这个项目文件夹并选择"信任",代码可能就已经在后台跑起来了,根本不用你手动点运行。
警方也特别提醒:收到不熟悉的 VS Code 项目,一定要用"受限模式"打开。弹出"是否信任此文件夹的作者"这个提示时,选"否"就能避开这个坑;同时也别把陌生项目丢进自己之前已经设为"信任"的文件夹里,也别为了图方便把 workspace trust 这个安全设置关掉。
第四步:数据窃取与横向移动
这些恶意软件被藏进伪装成正常代码库的 NPM 包里,一旦执行,就会在电脑里装后门、连上远程服务器,然后开始搜刮各种敏感信息:浏览器里存的账号密码、剪贴板内容、键盘记录、屏幕截图、加密钱包的私钥和助记词,还有身份证件的照片(驾照、护照这类)。
被偷走的账号密码,不只是拿去卖钱那么简单。警方指出,攻击者会拿这些窃取来的凭据,反过来打进受害者所在企业的内部网络,进行更深层的渗透,比如窃取知识产权、在企业环境里进一步横向移动。而偷来的身份证件照片,还可能被朝鲜 IT 劳动者拿去冒充身份,混入海外求职市场赚外快。
从 2025 年 12 月到 2026 年 7 月这段时间,警方掌握的数据是:全球 100 多个国家和地区里,至少 3 万台电脑中招,超过 7000 个加密钱包信息被偷,流入 WaterPlum 控制钱包的资产至少约 17 亿日元(折合 1071 万美元左右)。
日本首次端掉的"笔记本农场"
这份报告里最值得关注的一块,其实不是恶意软件本身,而是警方第一次在日本国内查获并拆解了一个"笔记本农场"(Laptop Farm)。

简单说就是:朝鲜 IT 劳动者人不在日本,但他们说服(或收买)了住在日本的某个人,在这个人家里放一台电脑,然后远程操控这台电脑干活。对外看起来,这份工作是"日本本地人"接的单,实际操作的人可能远在朝鲜、中国或俄罗斯。
这个日本境内的配合者(报告里管他叫"支援者")干的事情包括:提供住处放电脑、提供网络、甚至把自己的身份证件给朝鲜劳动者用来冒名接活。有的情况下,支援者接的单子直接被朝鲜劳动者"借壳"完成;有的则是支援者自己的银行账户被指定为收款账户,钱转进来之后再想办法弄出去。除此之外,他们也会用支援者代为租用的 VPS 服务器,进一步掩盖真实的作业地点。
警方查明,通过这类手法,朝鲜 IT 劳动者已经把数亿日元规模的加密资产等汇到了境外,而且警方在报告里明确写了这笔钱的去向:用于武器开发等用途。同时,报告也明确警告:向朝鲜 IT 劳动者发包并支付报酬,可能违反国内法律和对朝制裁。
bitFlyer 事件:朝鲜 IT 劳动者渗透日本加密货币交易所
2025 年 5 月,日本加密货币交易所 bitFlyer 收到了一份工程师岗位的求职申请。这份申请后来被证实大概率来自朝鲜 IT 劳动者,整个过程也被写进了这次报告,算是一个很生动的案例。
这名应聘者没走任何中介,直接通过公司官网投的简历,联系邮箱用的是 Gmail,登录求职系统时挂着 VPN(NETNUT Proxy、Astrill VPN、High Speed Rabbit Proxy 这几个都被点了名)。简历上写的技能相当"全面":十几种编程语言都懂,区块链、云服务样样精通,学历是欧洲某大学毕业,之后又辗转多个国家工作过。
bitFlyer 留了个心眼,安排了视频面试。面试中出现的一系列细节,现在回看相当典型:应聘者外貌看起来像亚洲人,但自称是马来西亚裔、常年住在芬兰,母语说是马来语和中文。整场面试用英语交流,但英语水平明显撑不起简历上那份学历和履历。问到简历上写的具体技能时,简单问题还能答上来,稍微深入一点就开始打太极,答得很空。
除此之外,可疑的细节还有:一提到要搬来日本上班就推三阻四,或者说"半年以后再看";坚持要求薪水用加密货币支付;面试过程中老是往旁边另一块屏幕瞟,像是在照着念答案;背景里时不时能听到别人说话的声音;视频画面还老卡顿、跳帧。
bitFlyer 最终判断出了问题,没有录用这个人。bitFlyer 也被列入此报告的致谢名单。
WaterPlum 与朝鲜 IT 劳动者的关联性
日本警察厅和 FBI 在报告里给出了一个明确判断:WaterPlum 的网络攻击活动,和部分朝鲜 IT 劳动者的创汇活动,背后都是朝鲜劳动党中央委员会军需工业部第 313 总局在指挥。
支撑这个判断的一个关键证据是 IP 地址的重合:WaterPlum 攻击者用过的 IP、朝鲜 IT 劳动者连接笔记本农场和众包平台用的 IP、以及那名应聘 bitFlyer 的朝鲜劳动者登录求职系统时用的 IP,几处对上了号。
通报里还顺带披露了一些 WaterPlum 成员日常工作状态的细节,例如:他们会用一款叫"Magicam"的 AI 换脸软件来应付视频面试,但一般只敢用个几分钟,然后就借口"网络不好"把摄像头关掉。碰上朝鲜的某个纪念日,上头会特批一段时间玩游戏(主要是模拟经营类),也有人被拍到在看足球比赛视频。日常还会用"NaturalReader"这类语音朗读软件练日语发音,翻译和 AI 工具基本都用免费版。
能做点什么
对普通的 IT 从业者,尤其是自由职业者来说,最实用的几条建议是:
- 不要在处理工作或加密资产的电脑上随便跑陌生人给的代码,实在要测试就放到虚拟机里跑;
- 碰到脚本里出现 curl、base64、mshta、Invoke-WebRequest 这类命令,先别急着执行,搞清楚它到底在干什么再说;
- 一旦杀毒软件报警,第一反应是断网,而不是删了病毒就当没事,因为很可能在被发现之前,信息已经被偷走了;
- 钱包类的资产建议尽快转移到新钱包,助记词手写保存,别再存在电脑里;
- 条件允许的话,直接重装系统更保险。
对企业招聘和外包团队来说:
- 短时间内某个冷门岗位突然收到一堆简历要多留个心眼;
- 简历上技能列得特别全的候选人,面试时不妨多问几个具体问题,看他是真懂还是背的;
- 坚持要用加密货币发薪水、坚持不肯来现场、要求把钱打到别人名下账户,这些都是值得多问一句的信号;
- 聊几句候选人所在地天气、生活习惯之类的闲话,有时候比考技术题更容易露馅。
总结
这份报告并不仅仅是又披露了一个朝鲜背景的恶意组织,而是展示了一种越来越复杂的攻击模式:攻击者可以从招聘信息进入个人终端,从个人终端进入企业网络,再通过窃取的凭据和加密资产钱包实现直接变现;与此同时,另一套身份伪装和 Laptop Farm 基础设施又可以帮助相关人员进入海外 IT 劳务市场。一边靠钓鱼窃取加密资产,一边靠伪装身份混进海外劳务市场,两条线互相交织、互相打掩护。
对个人和企业来说,警惕心不能只放在"防病毒"上,招聘、外包、身份核实这些环节同样需要纳入安全考量。报告最后强调,未来攻击方式将继续演变和复杂化。企业和个人应持续关注国内外安全机构的预警信息和安全厂商发布的报告。