新火研究院结合 Ledger、Trezor、Coldcard 三起硬件钱包安全事件,剖析消费级自托管在供应链、固件、第三方服务商层面的结构性风险,解读持牌机构托管与法定信托的多层防御体系,介绍面向机构及高净值客户的数字资产托管与财富传承方案。
文章作者、来源:新火研究院
连曝出分销渠道硬件篡改、第三方物流数据泄露与底层固件随机数缺陷等安全事件。当针对数字资产的攻击范式从“正面强攻安全芯片”转向“外围供应链渗透与物理旁路截获”,单纯依赖个人审慎操作的消费级自托管正面临边际风险急剧上升的严峻挑战。对于机构资金、家族办公室及高净值持有者而言,如何依托持牌监管准入、法定信托隔离、企业级硬件边界(HSM)与多角色运营治理构建纵深防线,已成为数字资产配置的核心命题。
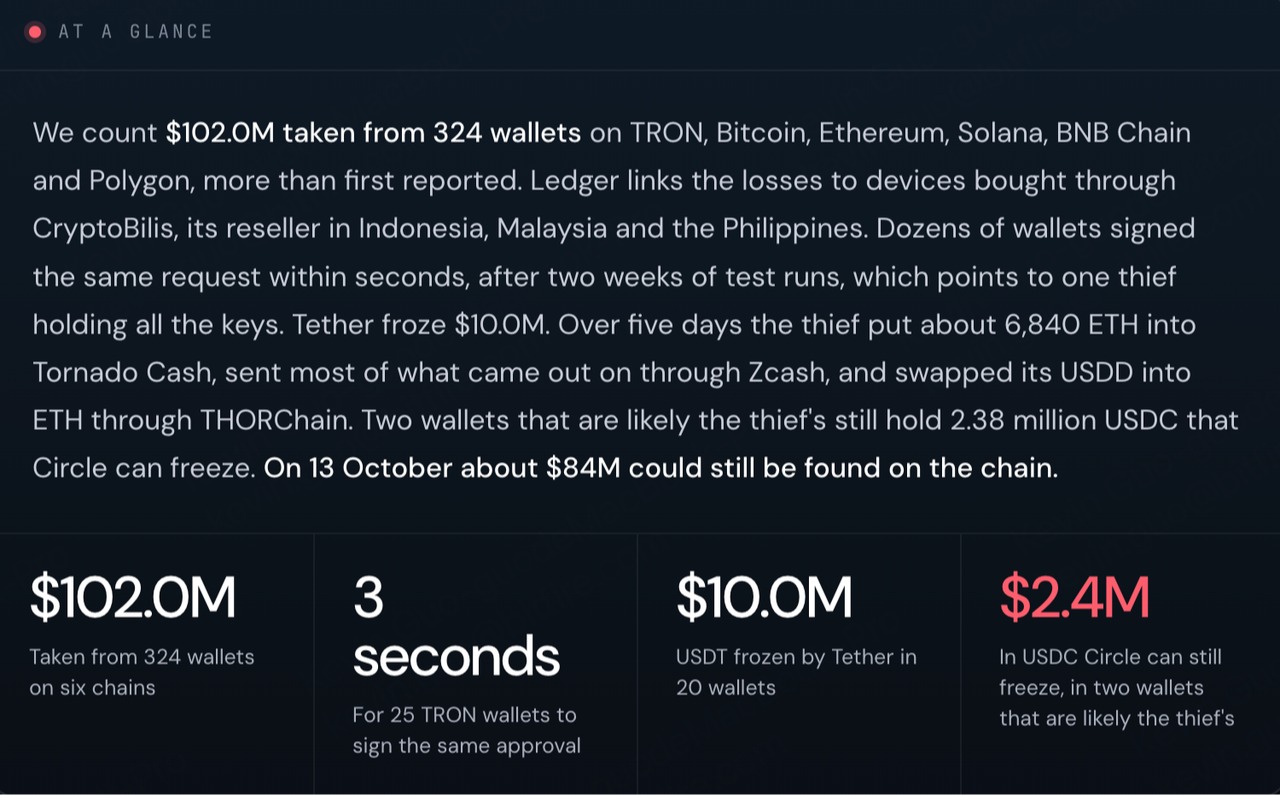
2026 年 10 月初,全球知名硬件钱包厂商 Ledger 证实,其东南亚授权经销商 CryptoBilis 售出的部分设备被植入了未经授权的恶意硬件模块。据 Ledger 安全实验室披露的技术细节及第三方独立安全研究团队的拆解分析,该恶意模块隐蔽于设备外壳内部及屏幕后方的缓冲衬垫内,集成了微控制器与内置 eSIM 的蜂窝通信组件。在用户开机初始化阶段,该模块可直接从屏幕显示链路读取并解码 24 位恢复助记词,随即通过 LTE 移动网络实时外传。由于被篡改设备外包装塑封完好,且植入物未触及安全芯片与底层操作系统,设备仍可正常通过官方软件的真伪校验,令普通用户极难察觉。
资料来源: https://bitquery.io/investigations/ledger-cryptobilis-hack
Ledger 在声明中指出,目前已确认的受损案例均集中于 CryptoBilis 分销渠道(涉及 Nano X 与 Flex 等型号),官方自有基础设施与直销体系未受波及,同时已要求相关渠道全面暂停销售并配合执法调查。尽管官方尚未披露经最终核实的损失总额,但据区块链数据分析机构 Bitquery 发布的最新链上追踪报告,攻击者在经过长达两周的 41 次小额测试演练后,于 10 月 9 日凌晨在 47 分钟内集中清空了横跨 TRON、Bitcoin、Ethereum、BNB Chain、Polygon 及 Solana 六条公链的 324 个独立钱包地址,累计造成约 1.02 亿美元的资产损失。其中,TRON 链上资产受损最为严重,140 个钱包被盗走约 7,930 万美元(主要为 USDT),甚至出现 25 个独立钱包在短短 3 秒内同步签署同一恶意授权的极端链上特征。
这一事件并非孤立个案。回顾 2026 年下半年,消费级硬件钱包生态已连续暴露多起触及外围供应链与底层代码实现的安全事件。新火研究院此前在《行业钱包漏洞频发,机构资金如何选择托管方案?》一文中,已对相关系列事件做过系统梳理。
- 第三方物流商违约留存与数据外泄:2026 年 8 月至 9 月,硬件钱包厂商 Trezor 披露,其物流服务商 ShipMonk 因商业智能工具 Metabase 存在零日 SQL 注入漏洞(CVE-2026-72898)遭入侵。尽管 Trezor 自身执行了“90 天订单隐私删除政策”,并多次获得供应商的书面删除确认,但 ShipMonk 实际违规留存了历史数据,最终导致总计约 8 万名客户(含约 6.7 万名美国历史客户)的姓名、家庭住址、电话号码等信息外泄。
- 底层固件编译失误与伪随机缺陷:2026 年 7 月底,比特币硬件钱包 Coldcard 因底层加密库的宏检查逻辑失误,将随机数生成错误回退至基于微控制器 UID 与计时器的软件伪随机数生成器(PRNG)而非硬件真随机数生成器(TRNG)。据区块链情报机构 TRM Labs 追踪,该缺陷已导致超过 5,200 个地址中的累计约 1,816 枚 BTC(当时价值约 1.16 亿美元)被异常转出。
资料来源:https://coldcard.com/
接连发生的三起安全事件横跨“分销供应链、第三方物流与底层固件实现”,打破了市场对消费级硬件钱包“只要安全芯片未破、助记词不离手即万无一失”的单一防御迷思。当前针对自托管体系的攻击范式,已从高成本的密码学芯片正面攻坚,全面转向成本更低、隐蔽性更强的外围物理旁路截获与供应链渗透。对于大额数字资产持有者而言,单纯依赖单一消费级硬件与个人助记词管理的边际风险正在显著上升。
消费级硬件钱包的结构性边界
消费级硬件钱包的核心设计逻辑,是将私钥生成与签名运算隔离在安全芯片内,并以“助记词即最高控制权”的模型实现去中心化个人自托管。然而,近期案例清晰折射出该模型在三个维度的结构性边界:
供应链流转与人机交互旁路风险:Ledger CryptoBilis 事件表明,即便安全芯片(SE)本身坚不可摧,攻击者也无需正面攻破芯片,仅需在分销流转环节介入,通过物理旁路在屏幕显示端截获初始化阶段必须向用户展示的明文助记词,即可完全绕过底层密码学防线。普通用户在采购与激活环节缺乏工业级无损检测手段(如 X 光透视或射频信号监测),一旦助记词在生成瞬间外泄,资产控制权即告旁落。在本次事件中,尽管 Tether 在事发两小时内紧急冻结了 20 个关联地址内约 1,000 万美元的 USDT,但攻击者仍利用链上自动化脚本将逾 2,370 万美元迅速置换为无法冻结的去中心化稳定币 USDD,并通过跨链桥与混币协议转移了绝大多数资金,凸显出个人自托管在事后追索上的被动局面。
- 固件代码实现与弱密钥不可逆性:Coldcard 熵源缺陷揭示了代码实现层的隐蔽脆弱性。即便硬件物理完整且供应链无虞,固件层的编译或代码逻辑瑕疵仍可能削弱密钥生成的随机性。此类缺陷具有极强的不可逆性——已经生成的弱密钥无法通过后续升级固件原地修复,用户必须承担全量资产跨钱包迁移的操作成本与链上暴露风险。
- 外围商业服务商失控与线下关联攻击:Trezor 物流数据泄露虽未直接触及设备私钥,但由于第三方物流供应商未能履行数据销毁合规承诺,精准暴露了加密资产持有者的物理住址与购买记录,直接推高了针对性社会工程学钓鱼与线下物理胁迫(即业内俗称的“扳手攻击”)的概率。
上述案例表明,在高度专业化的新型攻击面前,自托管的安全门槛已远不止于“妥善保管助记词纸条”。它实质上要求终端用户持续具备供应链溯源鉴伪、开源固件审计追踪、无菌初始化环境搭建以及应急资产迁移的综合能力,这已明显超出常规个人投资者乃至一般企业财务团队的风控边界。
持牌机构的多层纵深防御机制
与消费级自托管依赖“单点硬件设备 + 个人审慎警惕”不同,合规机构级托管体系的安全性并非建立在某一个孤立硬件之上,而是建立在监管准入、法律隔离、企业级硬件边界(HSM)与多角色运营治理的四层纵深防御之上。
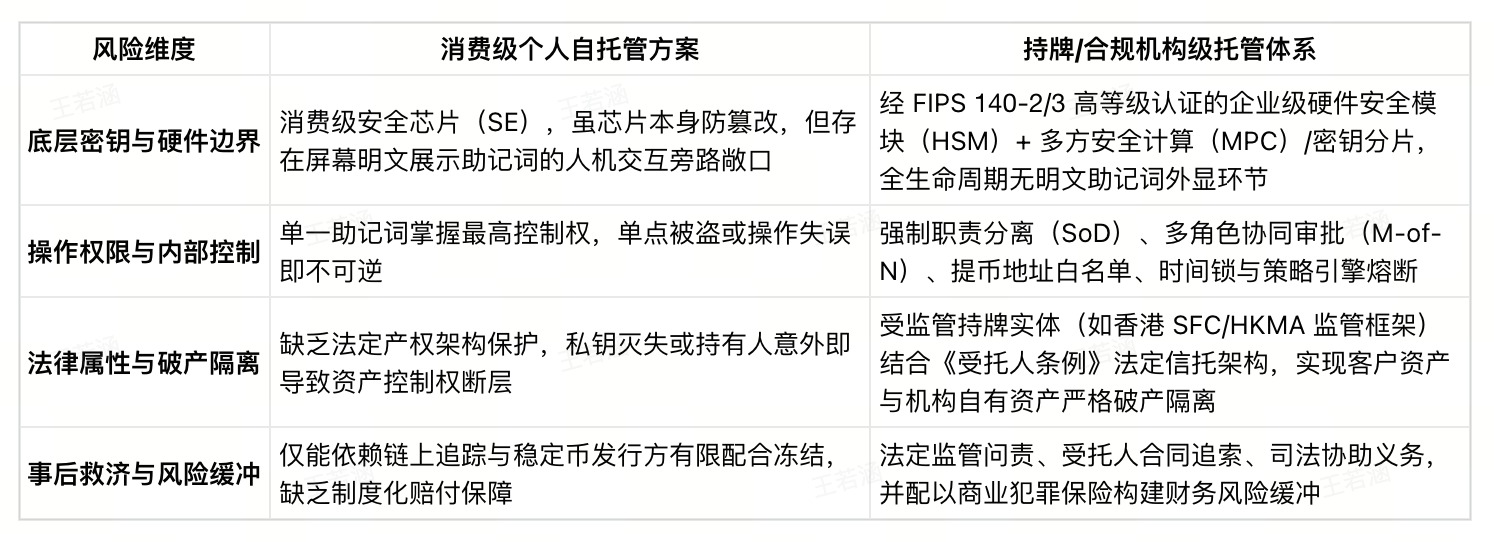
- 监管准入与持续审慎监督:以香港监管框架为例,数字资产托管及相关活动正处于多维度的监管约束之下。在交易平台侧,香港证监会(SFC)要求持牌虚拟资产交易平台必须通过全资附属的“有联系实体”(须持有 TCSP 信托或公司服务提供者牌照)托管客户资产,并严格执行实缴资本、98% 冷存储基准及独立外部审计要求。在银行及授权机构侧,香港金管局(HKMA)于 2026 年 5 月更新了《提供数字资产托管服务的指引》,进一步细化了认可机构(即持牌银行等金融机构)在客户资产隔离、禁止未经授权再质押、私钥全生命周期管理及外包商管控等方面的合规基线。同时,香港财库局与证监会已完成虚拟资产托管服务的立法咨询总结,正加速推进托管专牌的独立立法。持续的监管审查、高管“适当人选”评估及外包审计,从源头构成了对托管主体的制度性约束。
资料来源:https://www.bitfire.com/
- 法律架构与法定信托破产隔离:资产隔离是机构托管的核心法律防线。在合规框架下,客户数字资产以信托财产形式独立持有,独立于运营实体的资产负债表;一旦托管机构或关联平台发生财务危机,客户资产依法不计入破产清算财产。对于同时持有 TCSP 牌照并依香港《受托人条例》注册为法定信托公司的机构,还可将数字资产直接装入正式的家族信托或机构信托结构。通过信托契约设定投资授权、审批阈值与受益人顺位,实现“所有权、管理权、执行权与受益权”的四权分离,从法律底层消除“单一助记词或单一自然人决定资产归属”的单点脆弱性。
- 企业级硬件边界(HSM)与架构冗余:在技术底座上,机构级托管普遍采用经国际标准认证的企业级硬件安全模块(HSM)作为信任根,并部署于高规格安防数据中心,而非依赖消费级便携外设。密钥在 HSM 物理边界内部生成、存储并完成签名运算,全生命周期均不会以明文形式导出模块,更不存在‘通过屏幕展示 24 个助记词’的交互环节,从根本上杜绝了显示端物理旁路截获的风险。。同时,HSM 具备严密的物理防篡改机制,一旦检测到钻孔、电压异常或拆解企图,将瞬间触发自毁机制,自动清零内部密钥材料。结合高比例离线冷存储、多方安全计算(MPC)或多重签名架构,即便单一节点遭遇极端物理渗透,攻击者也无法还原完整私钥或绕过策略引擎发起转账。
- 多角色运营治理与制度化救济:持牌机构在运营层强制执行职责分离(SoD)与多角色协同审批:大额提币需触发预设风控阈值,并由多部门授权人员在隔离环境下交叉签名;全流程操作日志具备加密防篡改留痕,直接对接内外部合规审计;实时链上交易监控(KYT)系统对交互地址进行动态风险评分与阻断;定期的红蓝对抗测试与异地灾备演练则构成动态防线。在事后救济层面,持牌实体须承担受托人的法定责任,负有监管报告与司法配合义务,并通过配置商业犯罪保险构建财务风险缓冲。一旦发生极端安全事件,受损方可通过明确的法律合同与监管框架主张权益,而非陷入个人自托管模式下“求告无门”的困境。
机构托管与信托架构的实际价值
如果说消费级硬件钱包解决的是“个人极客对小额资产的自主掌控”,那么机构级托管与信托架构的核心价值,则在于将大额数字资产的安全逻辑从“依赖个人技能与单一设备的单点防御”重构为“可治理、可审计、可问责的制度化系统工程”。
对于机构投资者、数字资产财库(DAT)企业、家族办公室及高净值个人而言,这种范式升级具有明确的实战意义:
- 在技术防线上,企业级 HSM、MPC 与冷热分层架构消除了消费级外设的分销供应链篡改与屏幕旁路暴露风险;
- 在操作治理上,多签审批、白名单时间锁与职责分离有效阻断了内部单点作恶、外部钓鱼诱导与个人操作失误;
- 在产权与传承上,受监管托管叠加法定信托架构,确保了极端市场波动或突发人身意外下的产权独立与跨代合规传承。
即便机构面临复杂的供应链外包挑战或高级持续性威胁,其潜在故障模式也被严格限制在多重风控熔断、完整审计留痕与商业保险缓冲的制度框架之内,从而显著降低因单点失误导致资产瞬时、全额且不可逆灭失的极端尾部风险。
结语
Ledger 供应链篡改事件与近期一系列硬件钱包漏洞,清晰划定了消费级自托管方案的安全边界。当攻击面下沉至分销渠道、第三方物流与固件编译层时,大额数字资产的保护已不再是一道单纯的“硬件钱包品牌选择题”,而是一场涵盖底层技术边界、内控审批治理、法定信托隔离与持牌监管准入的系统性工程。
针对机构投资者、数字资产财库(DAT)企业、家族办公室及高净值个人在资产配置中面临的“自托管风控门槛过高、传统托管服务链条割裂”痛点,新火集团(1611.HK)作为亚洲领先的持牌数字资产财富管理机构,依托完备的合规牌照矩阵,全面打通了从“安全托管”到“财富传承”的全生命周期防线:
- 机构级安全托管底座:采用企业级硬件安全边界与多重风控策略引擎,彻底剥离消费级外设的供应链旁路与助记词单点外泄敞口,确保底层资产独立安全;
- 加密信托与跨代传承:依托 TCSP 信托牌照与法定信托架构,实现客户资产与运营主体的严格破产隔离,并支持定制家族信托契约与“数字遗嘱”规划,消除单一私钥持有人意外导致的产权断层;
- 一站式合规配置闭环:在严密托管与信托保障之上,无缝衔接管家式合规开户、极简式大宗交易(OTC)及全权委托资产管理,避免资产在多平台频繁流转带来的链上暴露风险。
随着全球数字金融监管框架加速成型,数字资产配置正全面告别“依赖个人极客技能的单点冒险”。新火集团将持续深耕合规数字金融基础设施建设,以“持牌监管 + 机构级托管 + 加密信托”的多层防御体系,助力全球机构与高净值客户构筑稳健、可传承的数字财富护城河。