从大连出租屋到 AI 假身份渗透 Web3,本文深度还原朝鲜黑客组织 Lazarus 的隐秘世界与数十亿美元盗窃案全貌。
文章作者:ChandlerZ
文章来源:Foresight News
编者注:在加密世界,财富可以在几分钟内转移,一次看似寻常的招聘、一次软件更新,或许就藏着通往巨额资产的入口。Foresight News 栏目「加密故事会」追踪那些离奇事件背后的人,沿着公开资料和资金线索,寻找故事中尚未被看清的部分。
第二期,我们走近 Lazarus Group。这个与朝鲜有关的黑客组织,曾被指与 Sony Pictures 遇袭、孟加拉国央行失窃,以及多起加密资产盗窃有关。币安遭遇攻击后,它再次出现在公众视野里。这些隐藏在屏幕背后的人从哪里来?他们如何接近目标,又如何转移盗来的资产?
2026 年 10 月,币安 63.4 亿美元数字资产被盗,创下加密行业历史纪录。
而就在一个多月前,一名币安工程师在求职平台上收到看似普通的面试邀请。招聘方先安排了一场视频面试,又请一名自称公司 CEO 的人进行第二轮面试。临近结束时,对方发来一份编程作业,请工程师下载到工作电脑上。
根据 11 月 3 日公布的初步调查报告,那家招聘公司完全由攻击者虚构,作业里藏着恶意代码。攻击者借此潜入工程师电脑,并于 10 月 20 日利用币安内部 AI 工具横向渗透,拿到了部署系统的权限令牌,最终攻破钱包签名系统。尽管币安紧急拦截并冻结了约 28.5 亿美元,但这起由「假招聘」开启的入侵,依然创下了加密行业的失窃纪录。
美国联邦调查局(FBI)将此案归因于朝鲜黑客活动 TraderTraitor,它正是臭名昭著的 Lazarus Group 的核心分支。就在币安遇袭当天,Microsoft 发布的调查报告揭示了更危险的进化,这群朝鲜黑客已将生成式 AI 全面纳入日常行动,不仅用 AI 批量伪造招聘公司、定制面试话术,甚至直接用开源 AI 工具辅助漏洞渗透。
经过多年演化,这支隐秘部队已将加密行业变成了庞大的创汇机器。据 Chainalysis 与韩国大韩贸易投资振兴公社数据,2025 年朝鲜黑客窃取了至少 20.2 亿美元加密资产,是朝鲜当年全国货物出口额(4.69 亿美元)的 4.3 倍。而 TRM Labs 测算显示,截至 2026 年 10 月,朝鲜黑客已累计窃取约 128 亿美元;在 2026 年全球高达 87 亿美元的加密黑客损失中,朝鲜一家就垄断了 85% 的份额,而在 2020 年,这一比例仅为 7%。
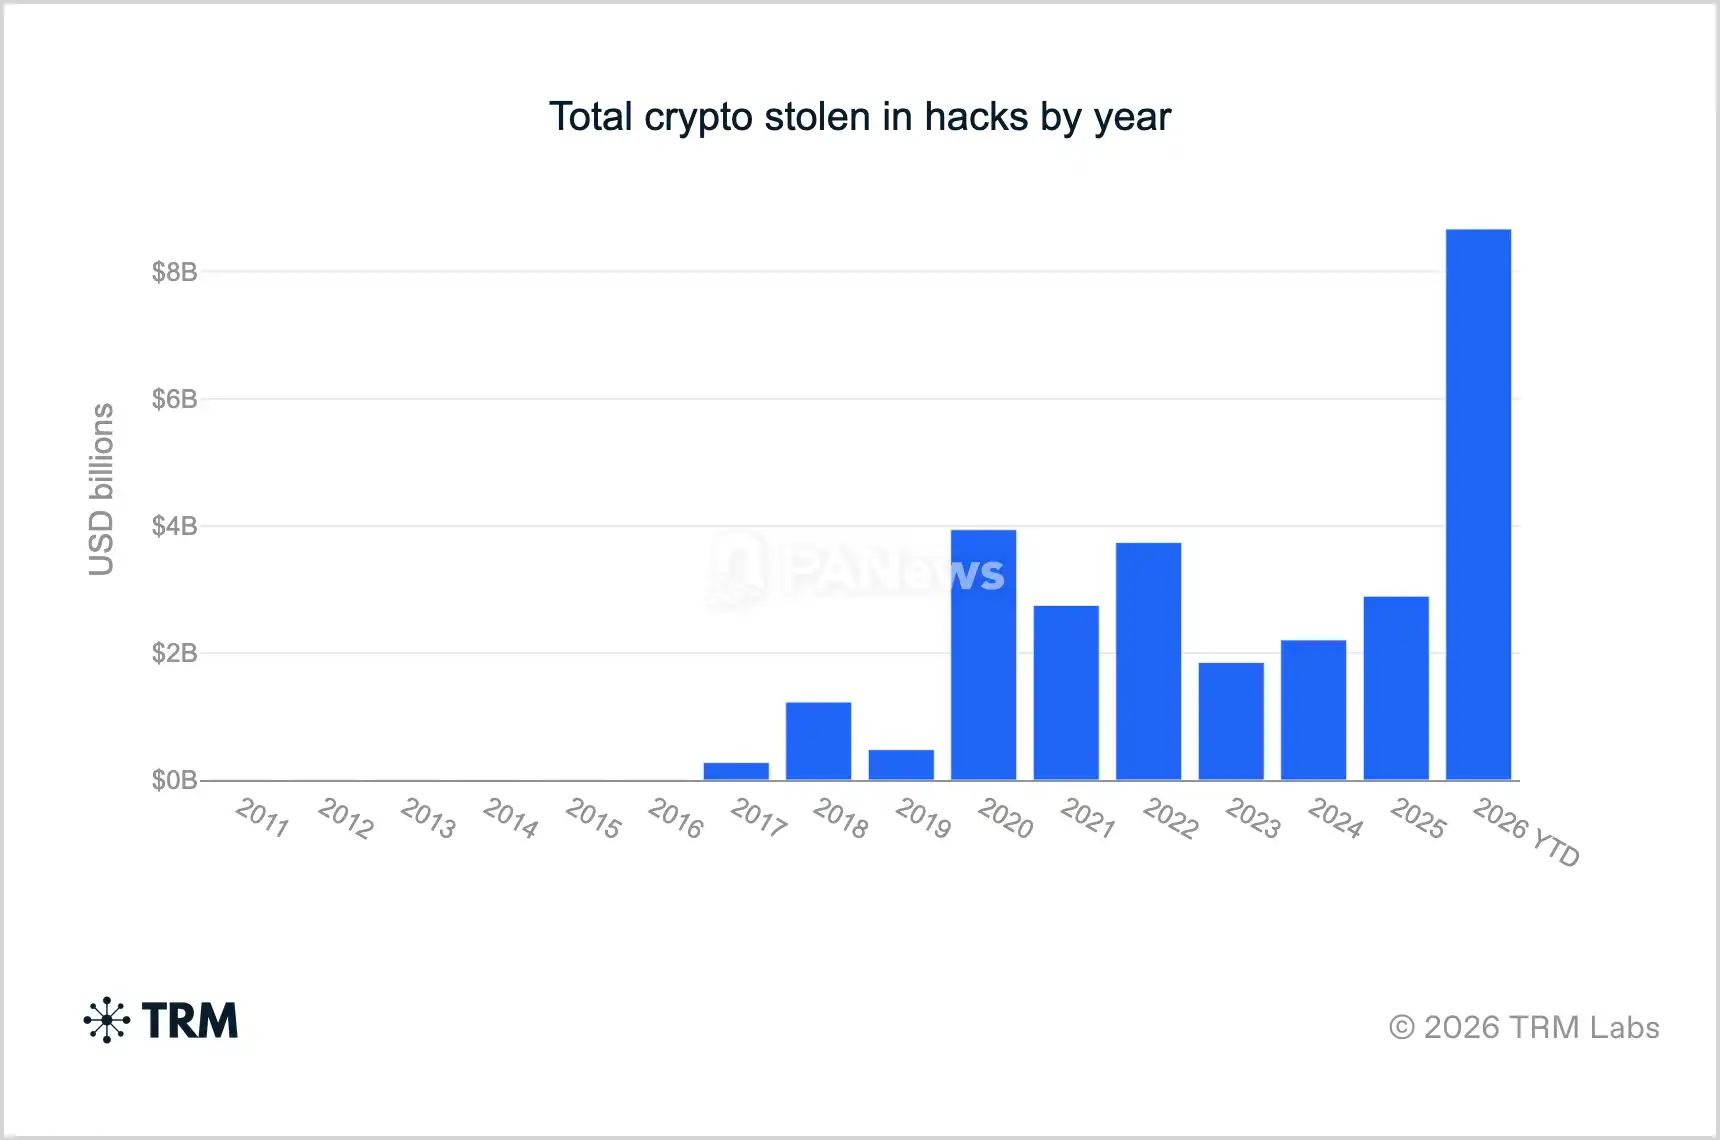
为何在各国执法机构持续追查与严厉制裁下,Lazarus 反而越偷越猛,甚至包揽了全球八成以上的链上巨劫?这些隐藏在屏幕背后的人究竟是谁,他们如何训练、如何潜伏,又如何洗白百亿赃款?
这些问题,或许可以从被发现的朝鲜黑客说起。
被发现的朝鲜黑客
要看清这群「幽灵程序员」的真实面目并不容易,但在十余年的猫鼠游戏中,依然有几道裂缝,让外界得以窥见屏幕背后的真容。
第一道裂缝,出现在 15 年前寄往中国大连的一份简历里。
2011 年 1 月,朝鲜公司 Chosun Expo 向一家海外企业推荐了毕业于平壤金策工业综合大学的年轻人 Pak Jin Hek(即 Park Jin Hyok,朴镇赫),接替大连团队的开发工作。简历里的 Park 懂英中双语、精通 Java,做过在线游戏开发。那时的他看起来只是个普通的驻外码农。
2011 年 5 月,他在邮件里闲聊说自己 9 月就在大连住满一年了,准备回朝鲜结婚,希望能长期留在国内。几个月后,他告知对方自己下周回国。

CBS 报道中使用的 Park Jin Hyok 通缉图片
然而多年后,当 FBI 顺着索尼影业遇袭、孟加拉国央行 8100 万美元失窃及 WannaCry 勒索软件案溯源时,意外翻出了 Park 当年的工作邮箱。他忘了彻底切割:其日常邮箱的通讯录里赫然保存着黑客行动账号「Kim Hyon Woo」的地址,另一个工作账号则拥有打开黑客云端加密文件的权限,甚至共用过相同的设备与网络地址。
这一丝生活痕迹与行动网络的交叉,让 Park 成了 FBI 通缉令上的标志性面孔。据路透社采访的脱北计算机人士透露,朝鲜有天赋的理科生会被层层筛选,送入军方网络部门或派往海外。
白天,他们是为公司赚取外汇的外包码农;夜晚,则是听令于国家的暗网猎手。
如果说十年前的 Park 还需要肉身驻扎海外,第二个暴露的潜伏者,则展示了 AI 时代「完美伪装」的可怕。
2024 年 7 月,美国网络安全公司 KnowBe4 招聘了一名远程高级工程师。求职者盗用了合法的美国公民身份,顶着一张 AI 精修合成的头像,连过四轮视频面试和全部背景调查。破绽直到公司寄出 Mac 工作电脑那一刻才浮现,收货地址实际上是美国本土的一个笔电农场,专门帮海外黑客托管电脑以伪造美国 IP。电脑开机不到 25 分钟,这名「新员工」就迫不及待地通过树莓派植入恶意软件,瞬间触发终端警报。当安全团队来电核查时,对方迅速支吾断联,最终被 Mandiant 与 FBI 确认为朝鲜潜伏人员。
到了 2025 至 2026 年,当 AI 换脸和假身份让常规背调失效时,加密圈抓出第三位朝鲜黑客的方式,更是充满了黑色幽默。
随着大批伪装成日美开发者的朝鲜 IT 人员涌入 Web3 行业,一些不堪其扰的加密项目发明了一道百试百灵的终极面试题「金正恩测试」。2026 年 4 月,区块链安全调查员 Tanuki42 公开了一段 82 秒的远程面试录像:化名 Taro Aikuchi、自称住在东京目黑区的求职者在技术问答中对答如流,但当面试官突然要求他跟着念一句辱骂金正恩的粗话以排除朝鲜特工时,这位「日本工程师」瞬间脸色大变。
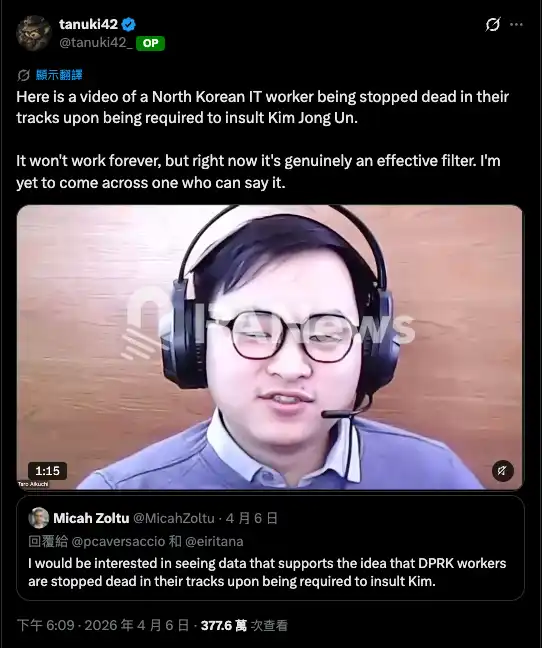
他先是假装信号不好,在面试官再次追问后陷入死寂,随后仓促切断连线。几分钟内,他火速修改 Telegram 账号、清空记录并注销了 LinkedIn 页面。
即便这些技术人员掌握了最前沿的区块链代码与 AI 深伪技术,但在严密的监控与连坐体制下,公开侮辱最高领导人仍是他们绝对不敢跨越的生死红线。
从大连出租屋里共用邮箱的朴镇赫,到用 AI 骗过四轮面试的假美国工程师,再到因一句政治忌讳秒断网线的「东京开发者」,这三个跨越 15 年的暴露瞬间,拼凑出了 Lazarus 庞大冰山的一角。
Lazarus,不只是「网络抢钱」
2014 年 11 月,Sony Pictures 的电脑系统遭到破坏,大量内部未公开资料与高管邮件被泄露,一个自称「Guardians of Peace」的组织宣布负责。当时 Sony 正准备发行虚构刺杀朝鲜领导人情节的电影《The Interview》,美国司法部在随后的起诉中称,受朝鲜支持的攻击者不仅窃取资料、瘫痪电脑,还向员工发出炸弹威胁。
几个月后,安全公司 Novetta 牵头对攻击中的恶意软件展开跨案溯源。研究人员发现,Sony 事件中的部分代码与此前多起网络攻击留下的工具同出一源。2016 年发布的《Operation Blockbuster》报告将这股藏在暗处的攻击力量统称为「Lazarus Group」。
随着调查深入,外界逐渐意识到,Lazarus 并非一个单一的抢钱团伙,而是一部分工严密的国家机器。2019 年美国财政部制裁 Lazarus、BlueNoroff 和 Andariel 时,明确将它们指向了朝鲜最高军事情报机构侦察总局(RGB)。
安全公司 Palo Alto Networks 旗下的 Unit 42 在 2024 年绘制了一张全景关系图。在侦察总局的指挥伞下,多个网络活动集群各司其职,猎场早已跨越加密行业,覆盖了全球金融、国防军工与媒体情报。
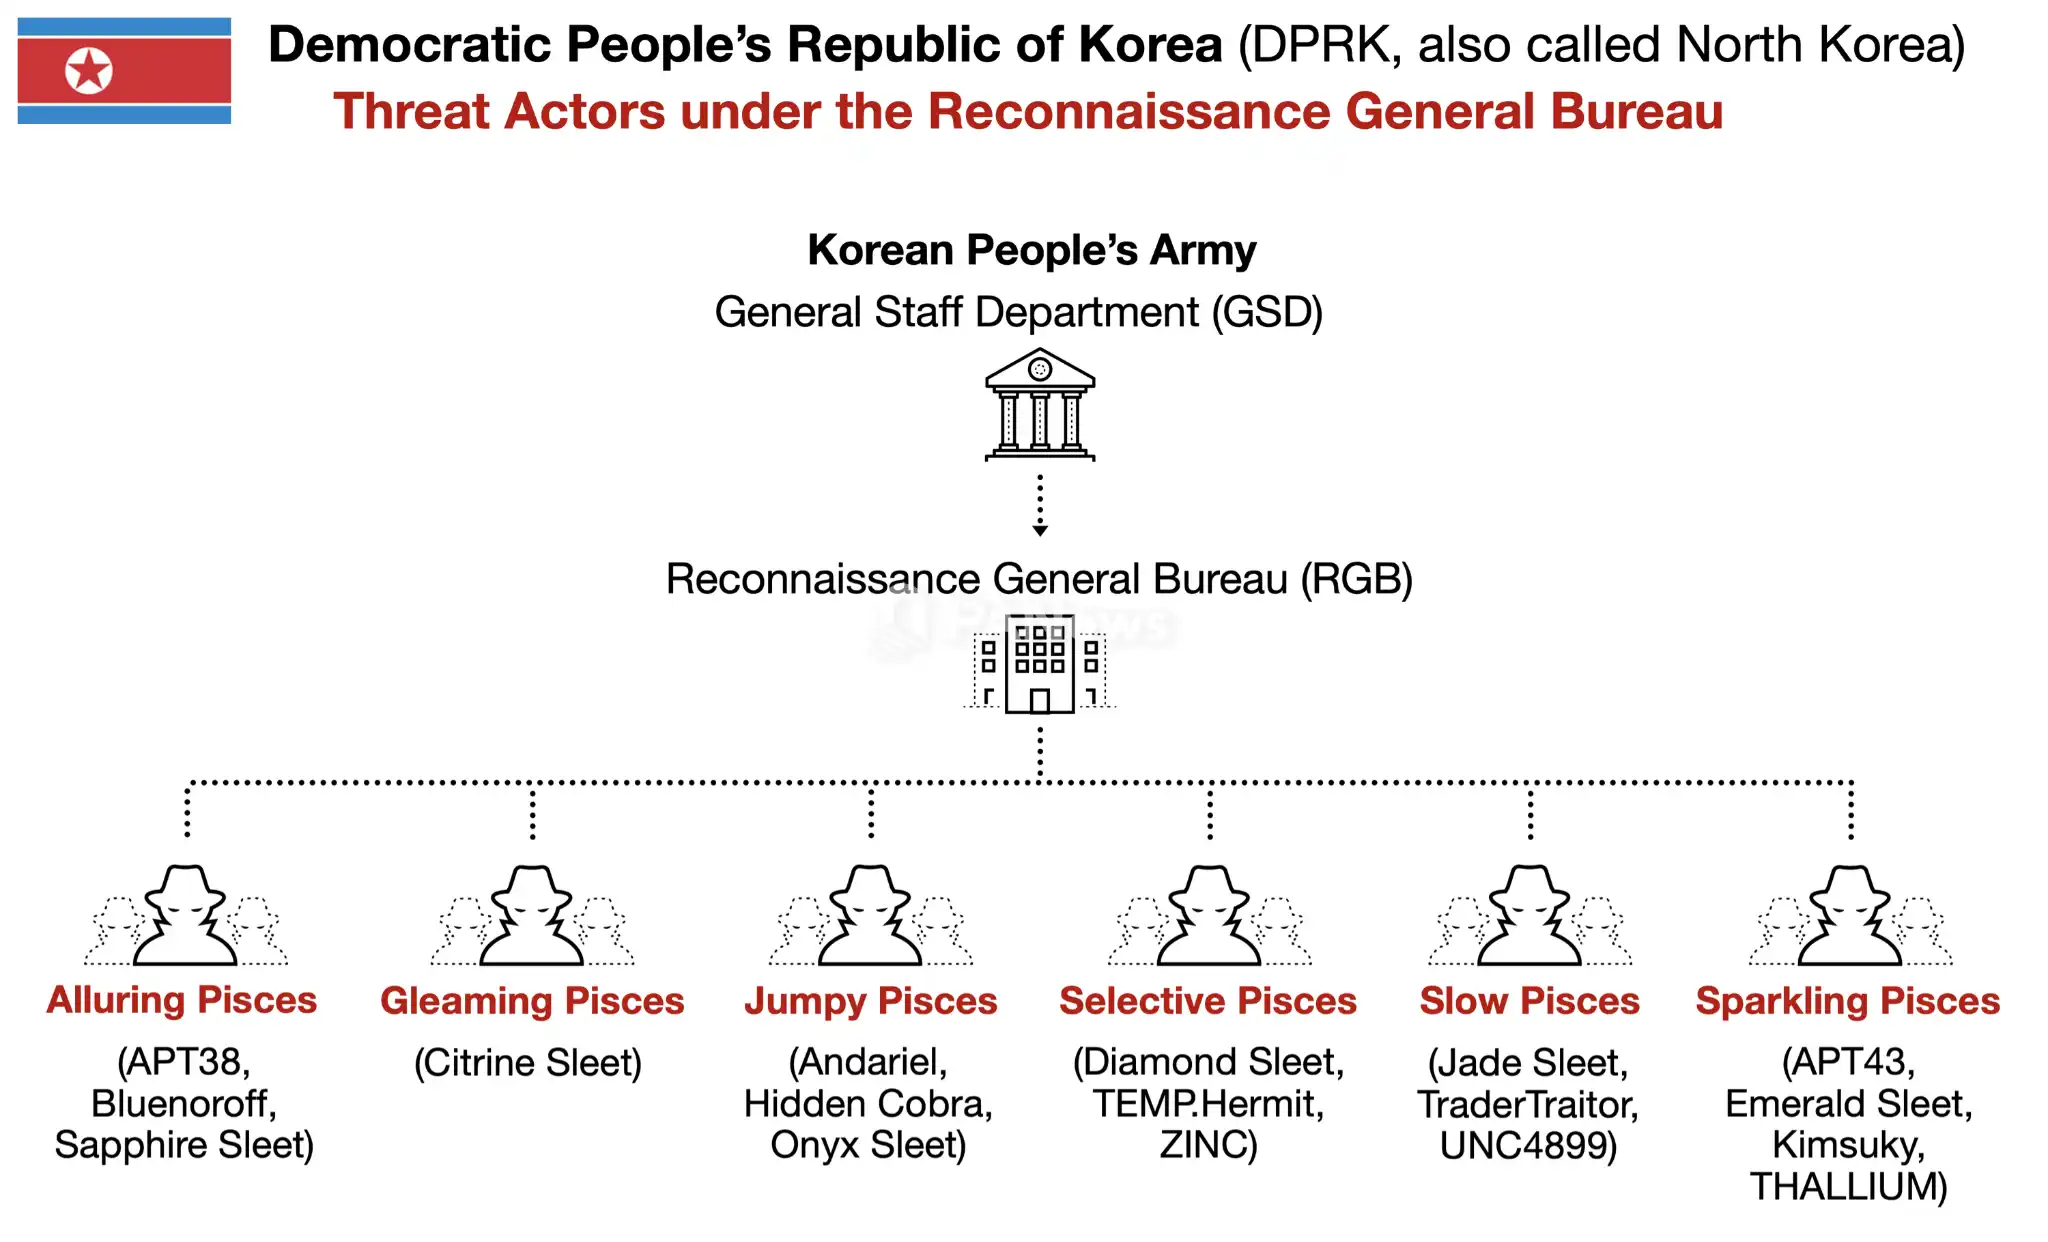
Unit 42 在 2024 年绘制的朝鲜侦察总局相关网络活动集群关系图
在这张网络中,主攻区块链和加密行业的只是其中一部分,例如与币安案 TraderTraitor 重合的 Slow Pisces(又名 Jade Sleet),以及专门通过虚假交易软件散播 AppleJeus 木马的 Gleaming Pisces(又名 Citrine Sleet)。
而在加密圈之外,其他分支的行动同样惊心动魄。在传统金融领域,Alluring Pisces(即 BlueNoroff/APT38)早在加密牛市前就把全球银行系统当成了提款机。其最轰动的代表作是 2016 年孟加拉国央行大劫案。
在国防与军工领域,Jumpy Pisces(即 Andariel)则扮演着「以战养战」的技术窃密者角色。根据美国司法部 2024 年 7 月公布的起诉书,该分支形成了一条独特的闭环。他们一边用 Maui 勒索软件攻击美国多家医院和医疗机构,强行索要赎金以筹集行动经费,另一边则用这笔钱购买服务器,潜入美国防务承包商、空军基地以及韩国国防研发机构,针对性地窃取 F-15 战斗机引擎、军用侦察卫星、潜艇以及核燃料与铀浓缩设施的机密设计蓝图。
在媒体与战略情报上,Selective Pisces(Diamond Sleet)与 Sparkling Pisces(Kimsuky)把精力放在了窃取机密与制造寒蝉效应上。除了早年瘫痪 Sony Pictures 这类文娱巨头,他们近年来多次伪装成欧美主流媒体记者、智库学者,向报道朝鲜事务的西方记者、外交官及国防智库发送藏有木马的「采访提纲」或会议邀请;甚至曾在社交媒体上批量注册高仿账号,伪装成顶尖安全研究员去「反钓鱼」谷歌等公司的安全专家,以此窃取尚未公开的软件漏洞(0-day)与各国对朝政策底牌。
研究人员主要依据攻击目标、恶意软件特征和服务器基础设施来划分集群,但当不同团队在行动中共享代码库或跳板服务器时,要像切豆腐一样分清每次行动究竟由哪拨人完成,几乎是不可能的任务。
但可以确定的是,「抢钱」与「窃密」在这部机器里早已高度咬合。
从央行账户到交易所钱包
在加密交易所成为主要目标之前,银行已经进入调查人员的视野。
2016 年 2 月,孟加拉国央行连接 SWIFT 国际银行报文系统的电脑遭到入侵。美国司法文件称,攻击者以央行名义发出转账指令,要求纽约联邦储备银行将央行账户里的美元汇往海外。
攻击者试图转出近 10 亿美元,其中 8100 万美元到达菲律宾的账户,随后经过银行、汇款机构和赌场渠道;另一笔 2000 万美元则被斯里兰卡的收款银行拦截。调查人员发现,菲律宾的收款账户早在前一年就已用虚假姓名开立。
收款账户之外,攻击者还需要了解银行如何处理转账。Mandiant 研究 APT38 针对金融机构的攻击后发现,他们进入受害机构网络后,会搜集账号凭证,查找处理 SWIFT 交易的电脑,再寻找发送转账指令的机会。在该公司观察到的案件中,攻击者平均在受害网络内停留约 155 天,最长一次接近两年。
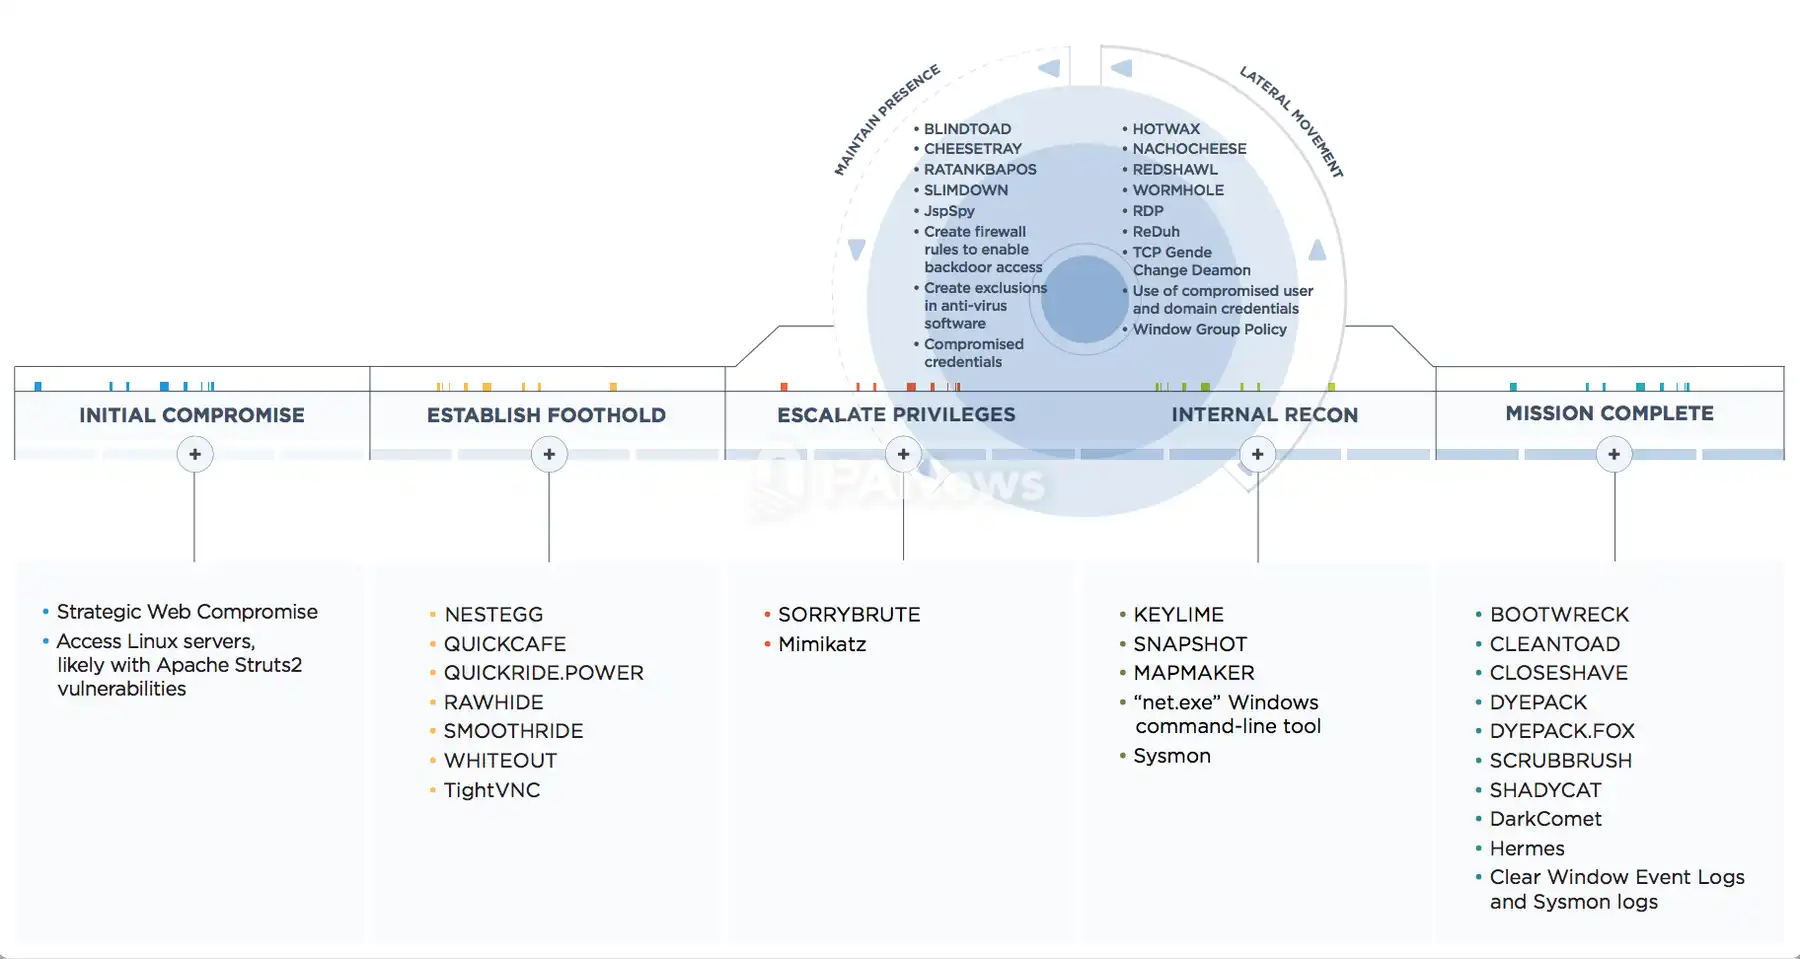
Mandiant 梳理的 APT38 攻击流程
几年后,加密行业的资金也逐渐成为目标。2022 年,链游 Axie Infinity 使用的 Ronin 跨链桥失窃,损失超过 6 亿美元,FBI 将攻击归因于 Lazarus。两年后,日本交易所 DMM Bitcoin 失去 4502.9 枚比特币,案发时价值约 3.08 亿美元。美国和日本执法机构将该案归因于 TraderTraitor。
调查人员还原了 DMM 案件的入口,2024 年 3 月,一名假扮招聘人员的攻击者在 LinkedIn 上联系了钱包软件公司 Ginco 的员工,发送了一份所谓的求职测试,里面藏有恶意代码。攻击者取得访问权限后冒充这名员工,随后利用公司的通信系统,据信篡改了一笔 DMM 的正常交易请求。
到了 2025 年 2 月,加密交易所 Bybit 准备把一笔以太坊从冷钱包转入日常使用的钱包。冷钱包用于保存资产,这笔转账需要通过钱包服务商 Safe 的界面,由多名授权人员共同签名。负责调查的安全公司 Sygnia 后来梳理了攻击过程,早在 2 月 4 日,Safe 一名开发者的电脑就已出现恶意活动;次日,攻击者利用该开发者的访问令牌进入 Safe 的云环境。
2 月 19 日,攻击者在 Safe 网页调用的代码中植入恶意内容,并设置触发条件,等待 Bybit 的目标钱包发起操作。两天后,Bybit 的授权人员通过 Safe 界面处理转账,看到的是一笔看似正常的内部转账请求。
但据安全公司 NCC Group 复盘,签名人员实际批准的交易包含一项恶意操作,调用攻击者预先部署的合约,改变冷钱包的控制逻辑。交易执行后,攻击者无需再次取得原有的多重签名,就能转走钱包里的资产。约 15 亿美元资产随后流出。
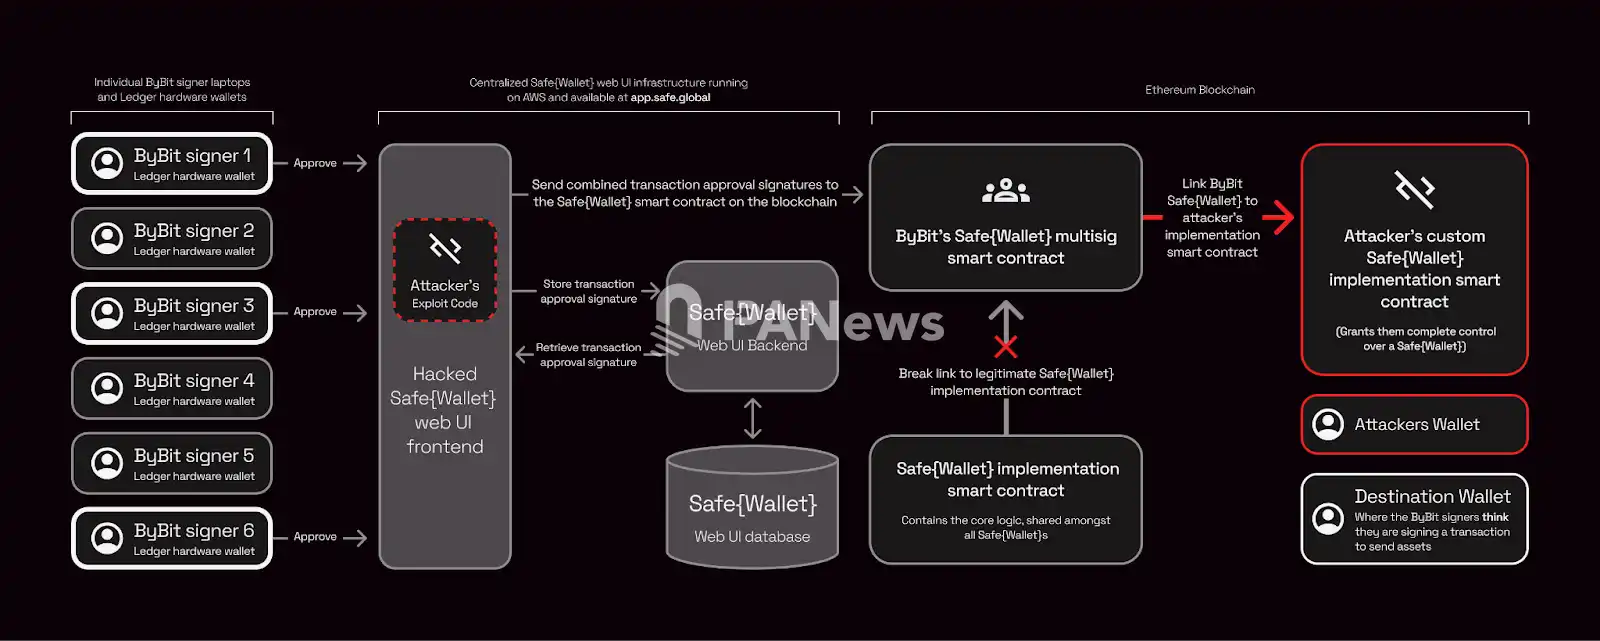
Curvegrid 绘制的 Bybit 失窃过程示意图
据 Sygnia 调查,恶意代码在交易发生约两分钟后被移除。调查认为,Safe 开发者电脑最初遭入侵可能涉及社交工程,但具体接触方式仍未确认。
Bybit 的多重签名设置要求几名授权人员共同批准交易,原本可以减少单个账号失守带来的风险。攻击者进入 Safe 的云环境后,改动了这些签名人员共同使用的网页,最终让恶意交易获得批准。
除了入侵软件服务商,一些朝鲜人员还被指利用虚假身份进入加密企业。美国司法部 2025 年指控四名朝鲜公民参与一项盗窃计划,其中两人以开发者身份分别受雇于区块链公司和虚拟代币公司。检方称,他们利用工作机会盗取并转移了超过 90 万美元的虚拟资产。
值得注意的是,招聘流程的另一端同样可能藏着陷阱。Microsoft 对被其称为 Sapphire Sleet 的活动集群进行调查后发现,攻击者会在社交平台冒充招聘人员,先与目标讨论工作机会,再安排技术面试,要求对方安装伪装成会议工具或开发工具更新的恶意软件。DMM 案件中的 Ginco 员工收到的那份求职测试,也出现在类似的接触过程中。
甚至这些手法还在持续更新,Microsoft 在 2026 年 10 月的报告中指出,朝鲜相关攻击者已将生成式 AI 用于研究目标、编写联系内容和塑造虚假身份。一份看起来针对求职者经历精心准备的邀请,背后可能经过了对其工作背景和社交关系的搜集。
盗来的钱,去了哪里?
转走资产之后,攻击者通常会先把资金拆分到多个新钱包,有些地址收到钱后又逐次向下转移,留下分散的链上记录。随后,资金可能经过去中心化交易所或跨链服务,被换成其他代币,或转移至另一条区块链。每多经过一次转换,调查人员就要继续追踪新地址及其交易对手。
Bybit 失窃后的资金流向提供了一条线索,2025 年 2 月,Bybit 被盗的以太坊开始流向数以千计的地址。攻击者将资金拆分、兑换,再通过跨链服务转移。TRM Labs 称,48 小时内,至少 1.6 亿美元已被转移并进入洗钱渠道。
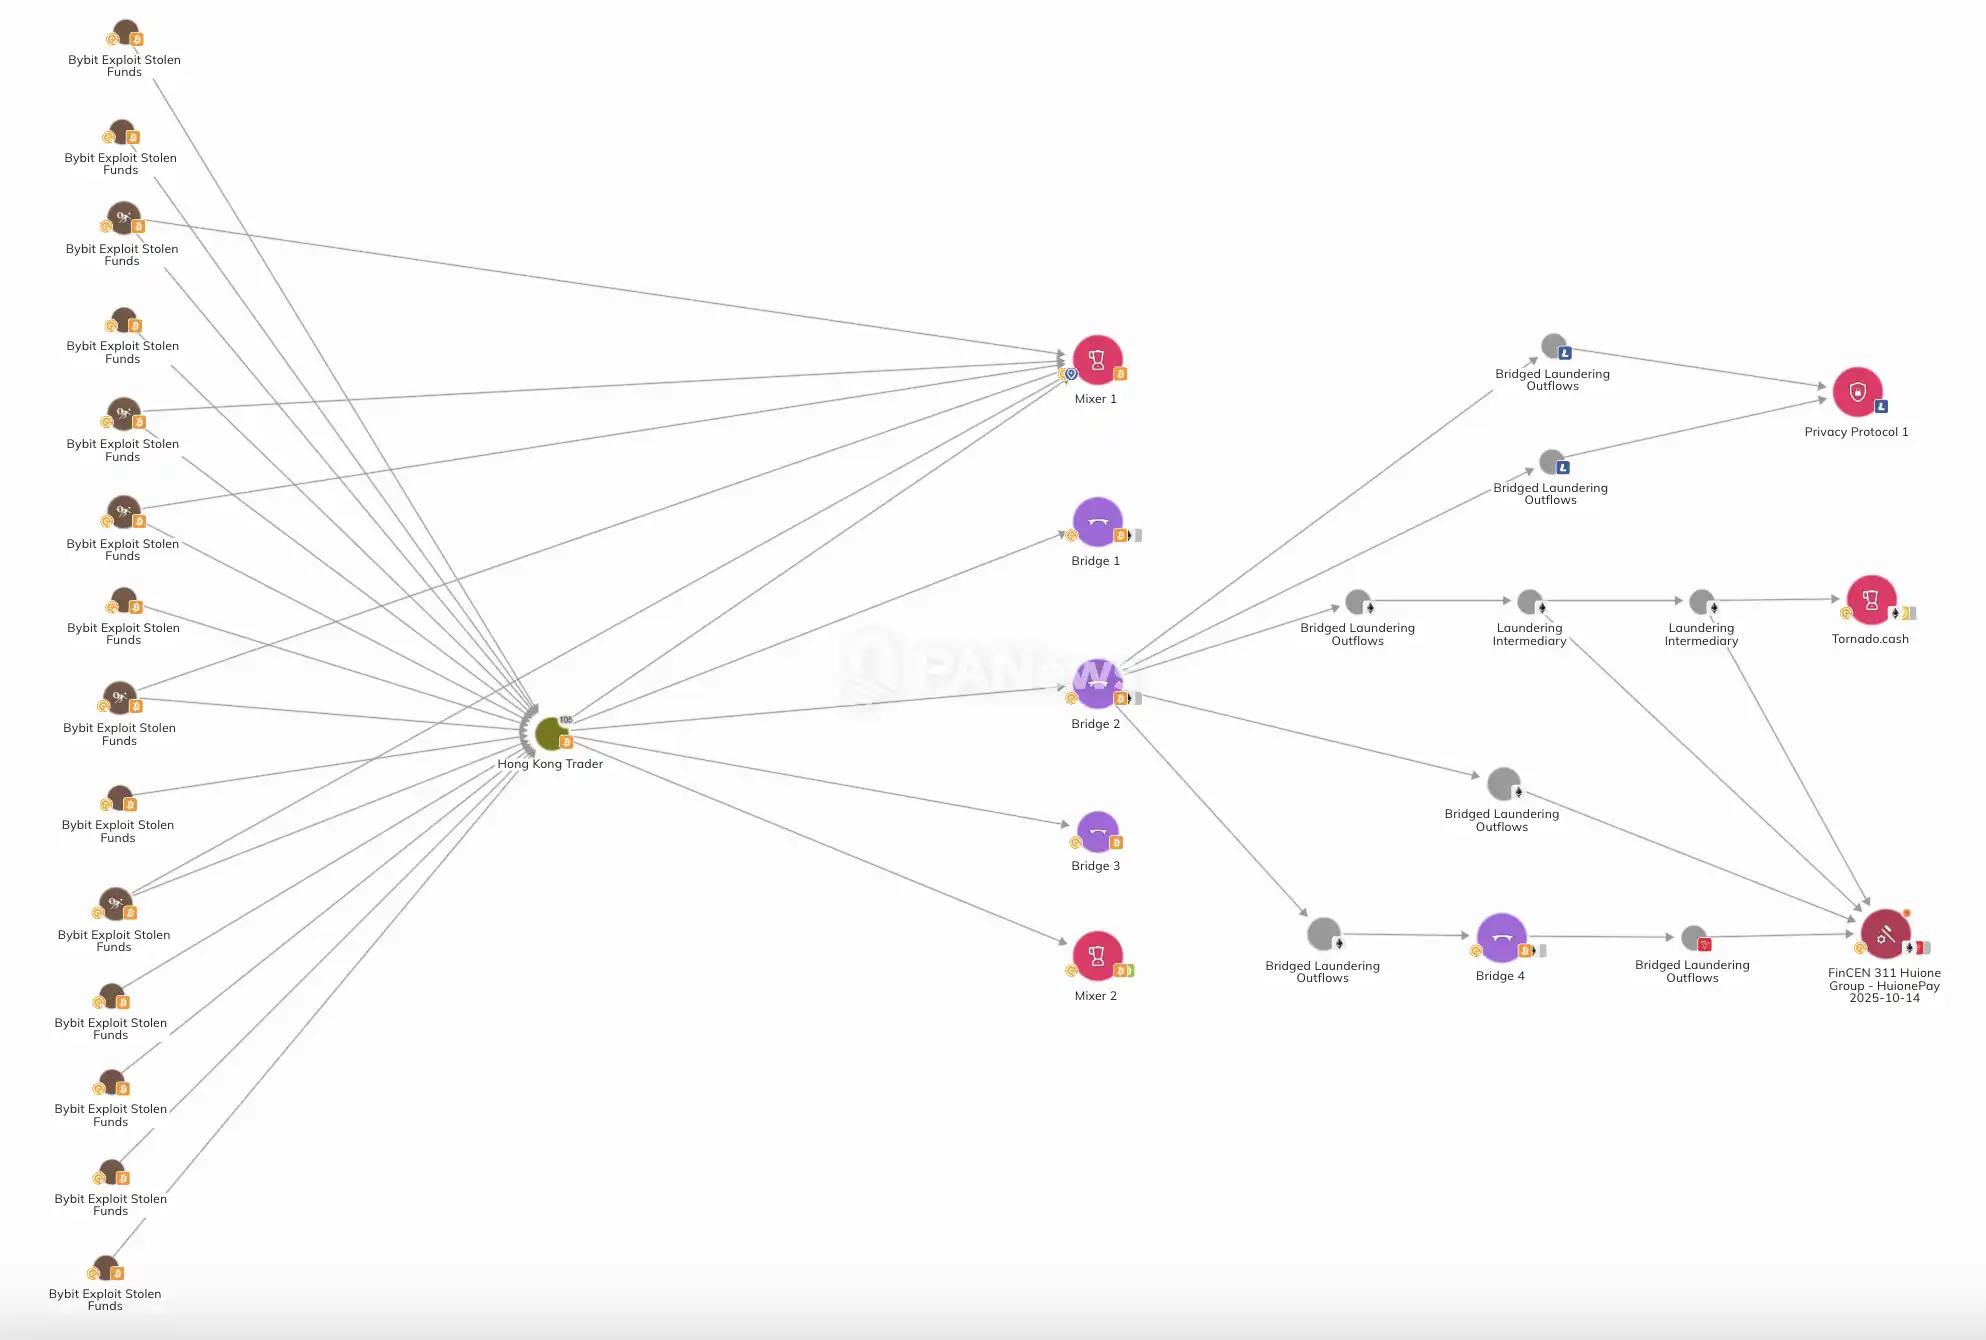
在追踪这些转账时,链上调查员 ZachXBT 注意到了另一群人。按照他在 2026 年 10 月公开的调查,Bybit 遇袭后,Telegram 和 Discord 公开群组里出现了十多个账号,寻求处理与被盗资金有关的订单。其中一名使用 Jimmy Green 网名的交易商,引起了他的注意。
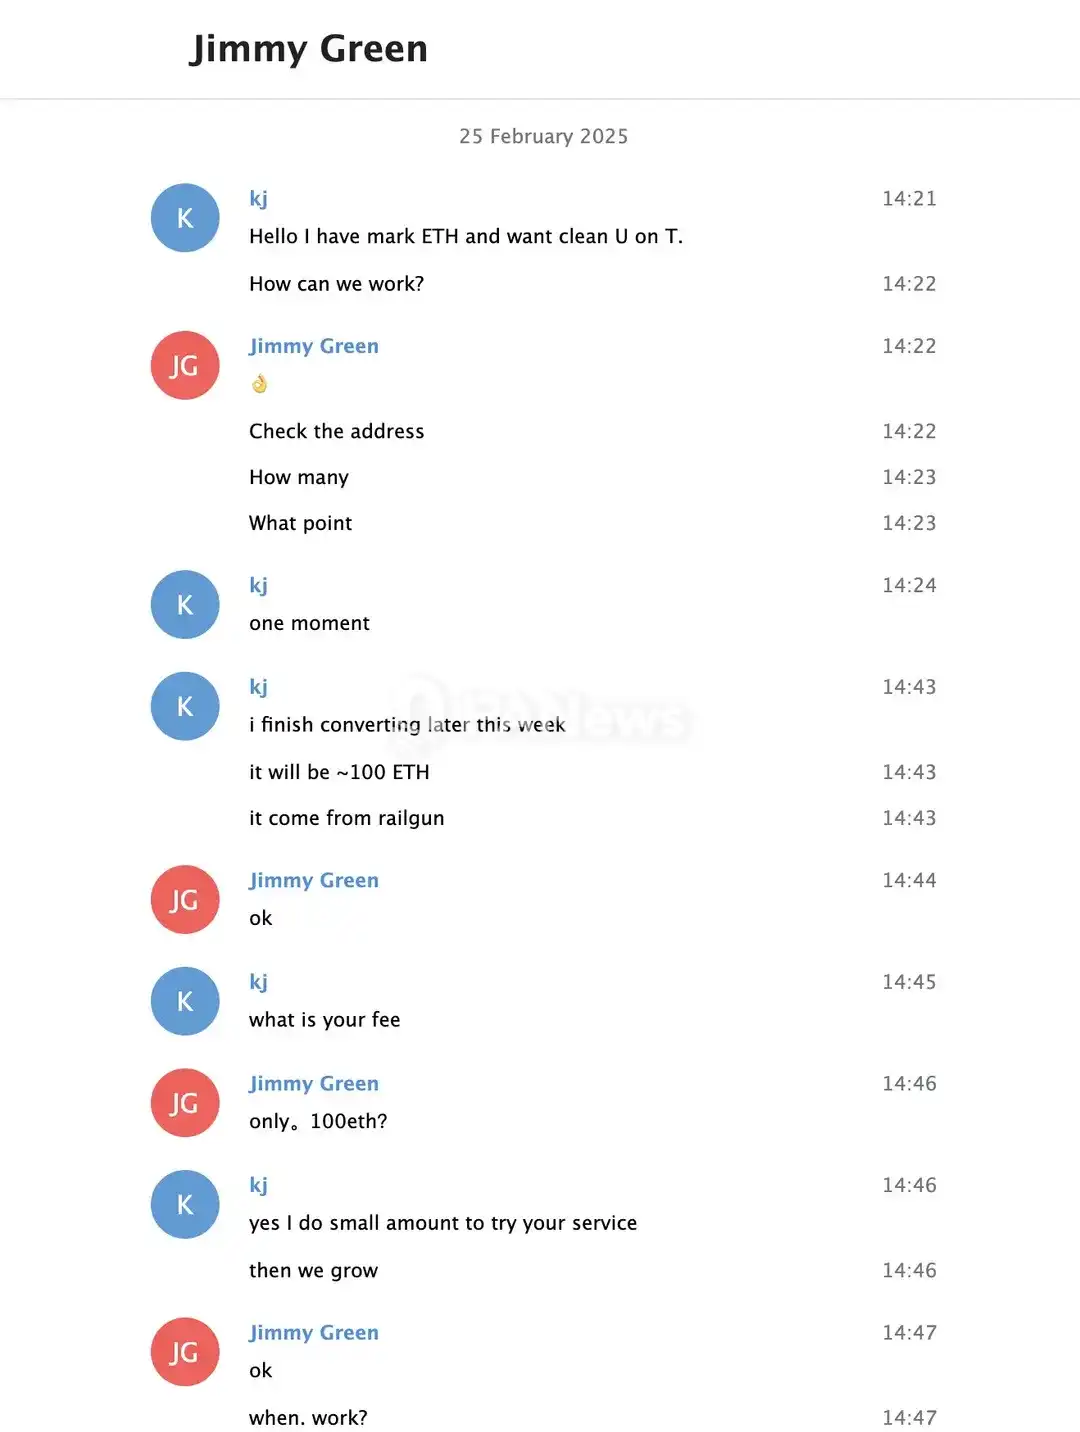
ZachXBT 决定以客户身份接近对方,2025 年 3 月 6 日,他向一个新地址转入 34.97 万枚 USDC,准备与 Jimmy 进行多笔交易。Jimmy 提供了一个收款地址,让他转入以太坊链上的 USDC,再换取波场链上的 USDT。ZachXBT 追踪发现,为这个收款地址支付链上手续费的钱包,可以追溯到 Bybit 被盗资金,并出现在公开的涉案地址名单上。
为了继续接触 Jimmy,ZachXBT 又与他完成了多笔交易,每笔承担约 5% 的损耗。两人聊起交易,也聊麻将、食物和家庭。随着联系增多,Jimmy 开始向这名自以为是客户的人谈起自己团队的业务,包括为朝鲜客户转移 Bybit 资金,以及团队在香港和中国内地的运作情况。
ZachXBT 称,Jimmy 曾提前一天告诉他,一笔资金将被转移到 Solana,第二天链上便出现了相应转账。3 月 12 日,Jimmy 发来一张跨链交易截图,ZachXBT 根据金额和时间,在 THORChain 上找到了与之匹配的订单。对方随后提供的三个 Solana 地址,帮助他追踪到一组价值超过 1200 万美元的 Bybit 被盗资金;按照他的说法,Tether 后来冻结了与这组地址有关的 44.2 万枚 USDT。
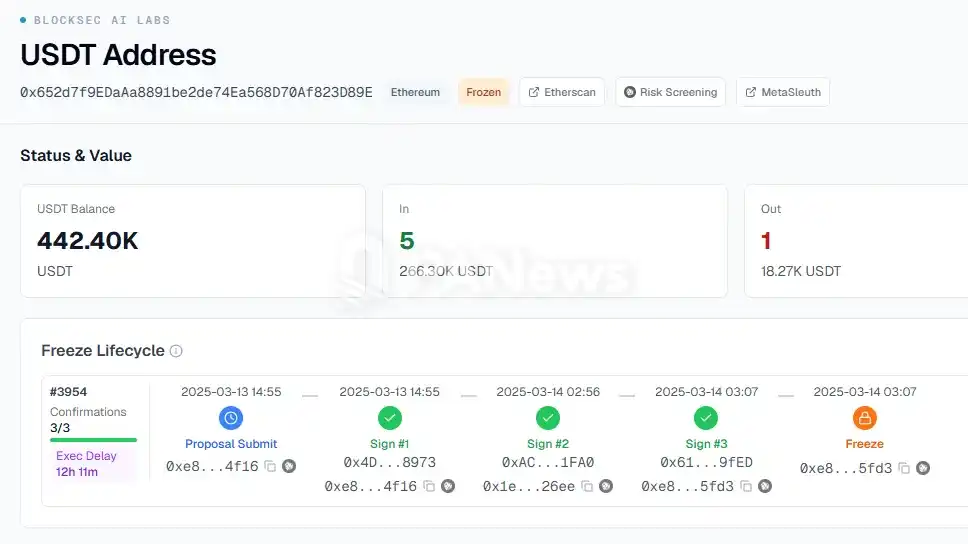
Jimmy 还向 ZachXBT 声称,他的团队处理了 Bybit 大部分被盗资产。ZachXBT 认为,自己观察到的洗钱模式与这一说法相符。他将调查结果交给参与案件的执法人员和私营机构调查员,直到 2026 年 10 月才公开这段经历。
在安全事件发生后,币安宣布与事件有关的约 30 亿美元资产已在链上被冻结。TRM Labs 观察到,攻击者通过去中心化交易所和做市商出售部分资产,也在 Aave 和 JustLend 等借贷协议中抵押部分被盗资产,借出其他资产。
与此同时,币安开始补足受影响资产,平台 11 月 2 日表示,相关资产已有约 95% 获得补足,并公布了部分主要资产的储备证明。11 月 3 日,币安宣布进一步恢复更多资产和网络的提现,安全调查仍在进行。